 1 hour ago
1
김재형 산업1부 기자(IT팀장) 국내 해킹 사고가 연이어 터지던 지난달 어느 날, 고객 정보가 유출된 한 스타트업 대표로부터 연락을 받았다. 해킹을 당해 로펌을 찾았더니 비슷한 피해 기업의 의뢰가 밀려 “대기번호를 뽑아야 할 판이었다”는 하소연이었다. 그는 투자 붐을 몰고 온 단비 같던 인공지능(AI)이 “성장을 돕기보단 기업을 해킹 피해자로 낙인찍어 문을 닫게 만드는 리스크로 바뀌고 있다”고 탄식했다.정보기술(IT) 관련 학과를 전공하지 않아도 AI의 도움으로 해킹하는 시대다. 지난달 본보 실험에서도 AI 해킹 도구 ‘아르텍스’에 공격할 서버 주소만 넣자 43초 만에 시스템을 마음대로 다룰 권한이 넘어왔다. 비용은 20원. 이 아르텍스 설치부터 조종하는 것까지 앤스로픽의 AI 모델 클로드를 이용했다. 그야말로 손가락 하나만으로 이뤄진 모의 해킹이었다.이렇게 쉬워진 공격을 막는 것도, 뒷수습도 기업의 ‘숙제’가 됐다. 개인정보가 새면 72시간 안에 개인정보보호위원회에, 서버가 뚫리면 24시간 안에 과학기술정보통신부에 신고해야 한다. 금융사는 금융감독원에도 별도로 보고해야 한다. 신고가 늦으면 과태료를, 보안이 허술했으면 과징금까지 물어야 하니 로펌 앞에 줄이 늘어설 수밖에 없는 구조다.스타트업만 뚫린 게 아니다. 대통령 부부 여권번호가 담긴 공군 1호기 탑승자 명단이 새어 나갔다. 해외에선 세계 최대 가상자산 거래소 바이낸스마저 8조 원대 자산을 탈취당했다. 이재명 대통령이 3일 국무회의에서 “강력하고 실효적인 사이버 보안 차르 기구”를 검토하라고 지시한 배경이다.이름보다 중요한 것은 움직일 힘“기존 보안 체계가 한계를 드러내고 있다”는 이 대통령의 진단에 대해 보안 현장도 이견이 없다. 해킹이 터져도 정부 기관은 국가정보원, 일반 기업은 과기정통부, 금융사는 금융 당국(금융위원회·금감원)이 따로 조사하고 대응하다 보니 전체를 아우를 ‘지휘자’가 없다는 데 모두가 공감한다. 문제는 차르의 본뜻인 러시아 황제처럼 인사권과 예산권을 쥐고 부처를 ‘움직이는 차르’냐, 협조를 당부할 뿐인 ‘회의하는 차르’냐다.대통령 직속 조정 책임자를 차르라 불러 온 미국도 2001년부터 사이버 보안 차르를 뒀지만 2004년 국토안보부 책임자가 권한과 예산 부족 논란 속에 1년 만에 물러나는 등 시행착오를 겪었다.사실 한국에도 국가안보실 3차장과 사이버안보비서관이라는 자리가 이미 있다. 한 보안 자문 교수는 “지금도 안보실 3차장이 ...
Related
[팔면봉] 與 ‘조작 기소 특검’ 강행 처리한 날, 李는 ‘성남 라인’ 법무장관 후보 지명. 외
31 minutes ago
0
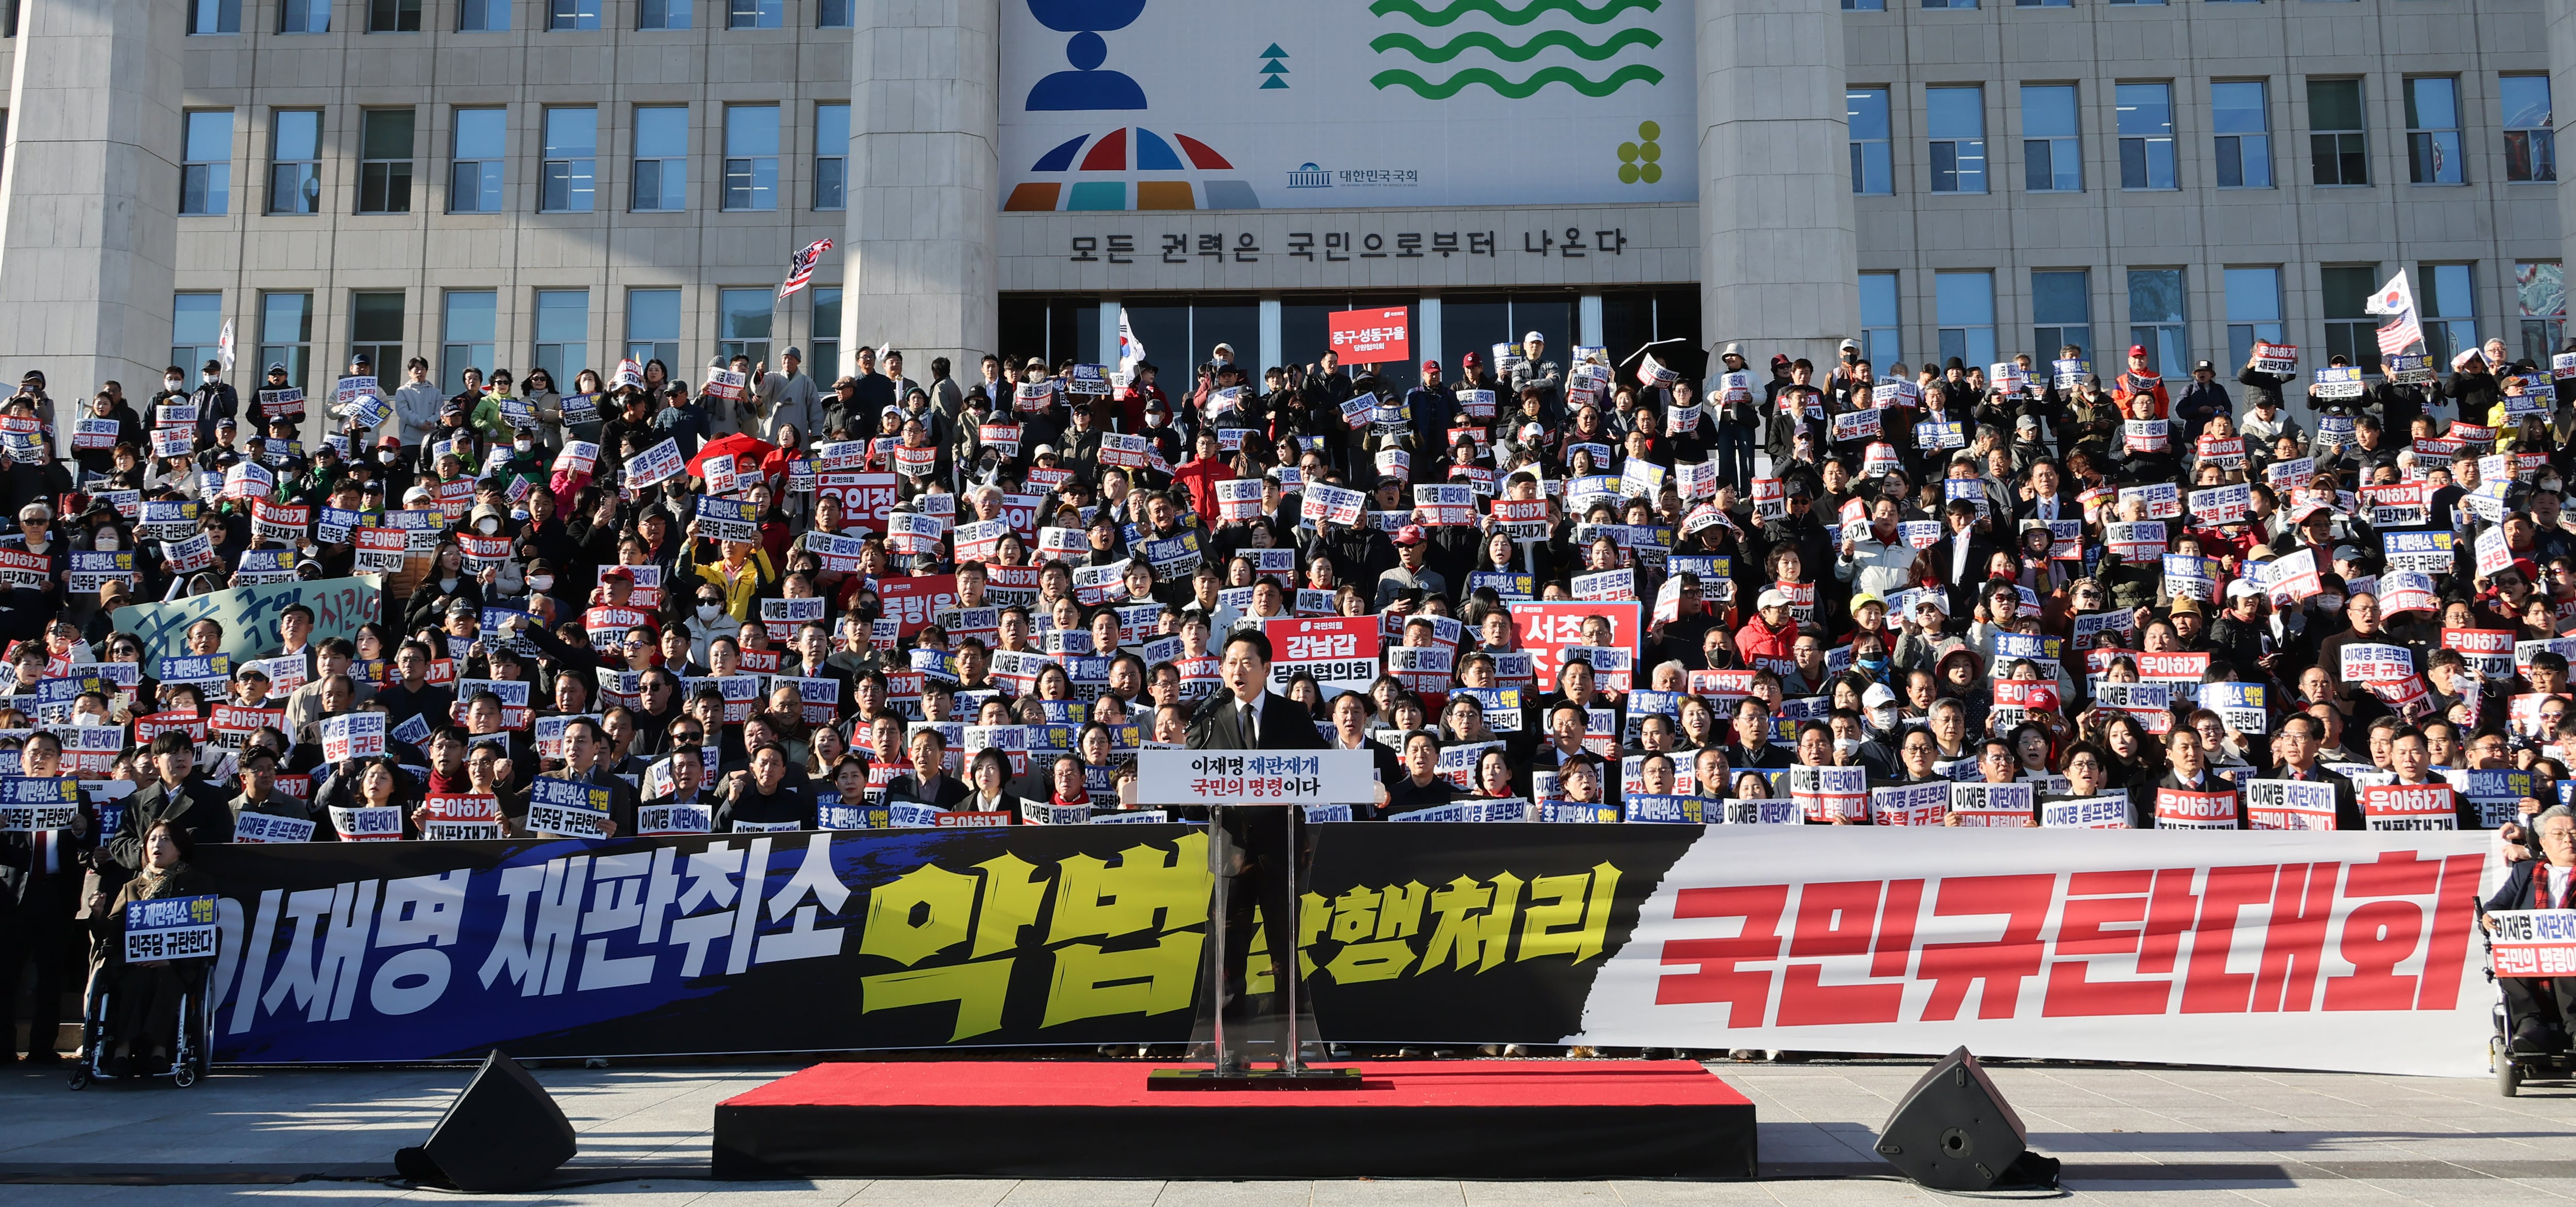
[사설] 끝내 특검법 강행, “대통령 때문에 선거 졌다” 남 이야기 같나
51 minutes ago
0

[사설] 4개월새 시총 3270조 증발, ‘증시의 정치화’가 부른 참사
1 hour ago
1
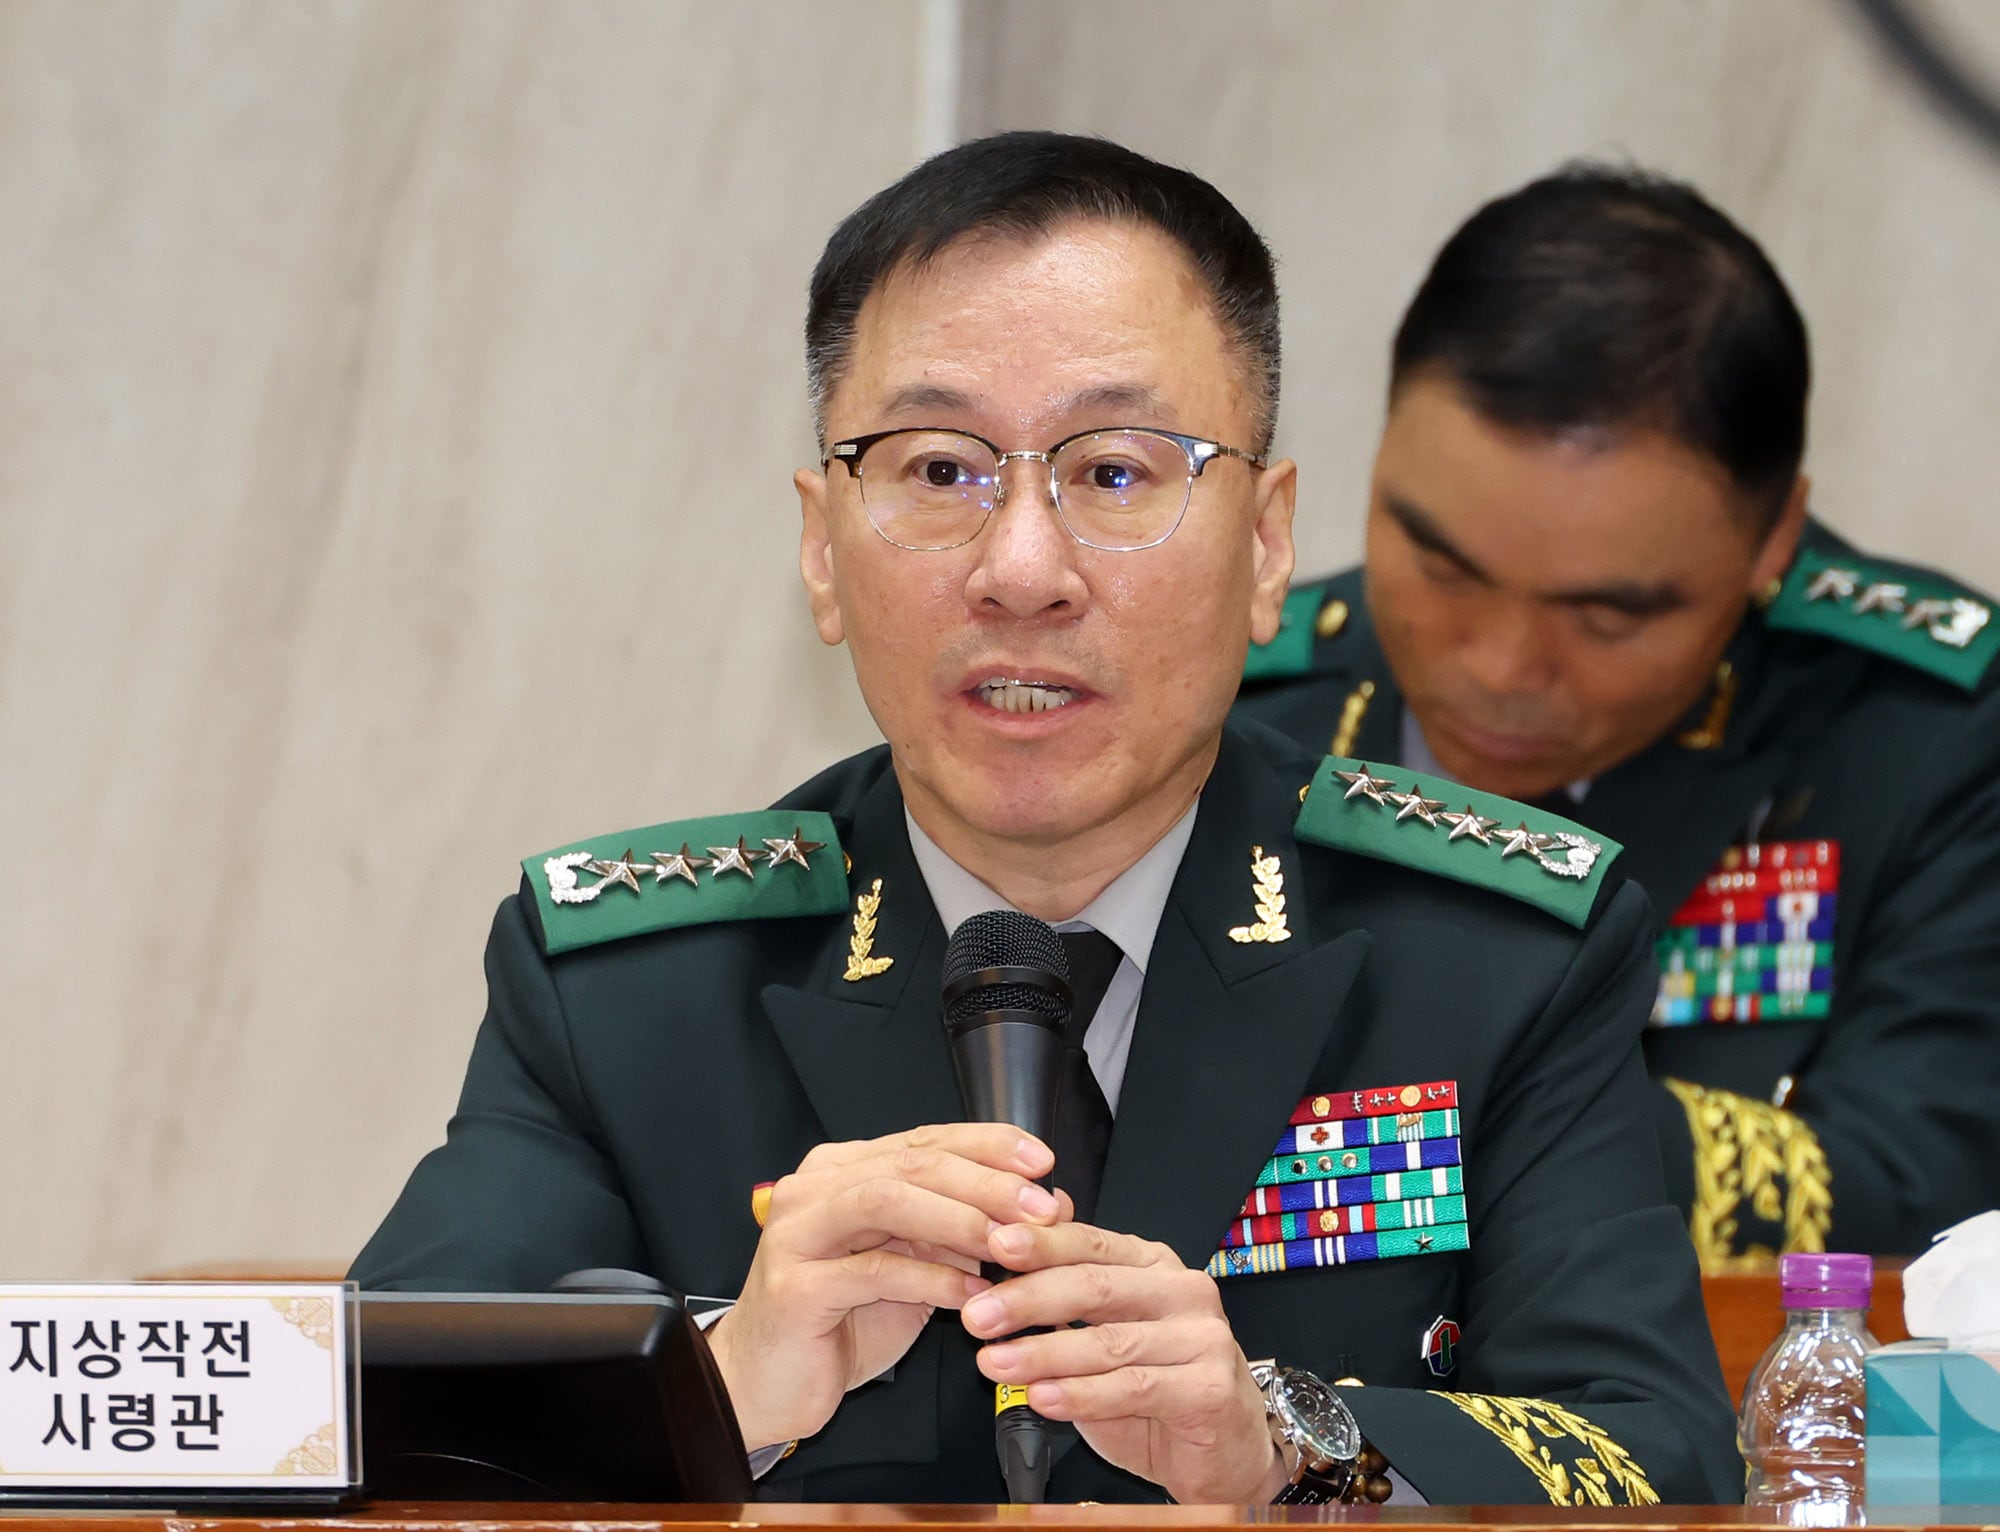
[사설] 내란 쓰나미 휩쓸고 간 軍, 얼빠진 지휘부만 남은 건가
1 hour ago
0

[강천석 칼럼] 트럼프 夕陽과 이재명 석양 뭐가 다를까
1 hour ago
0

[태평로] 대법관이 뭐길래
1 hour ago
1

[특파원 리포트] 대통령 지지 철회한 美 유권자들
1 hour ago
1
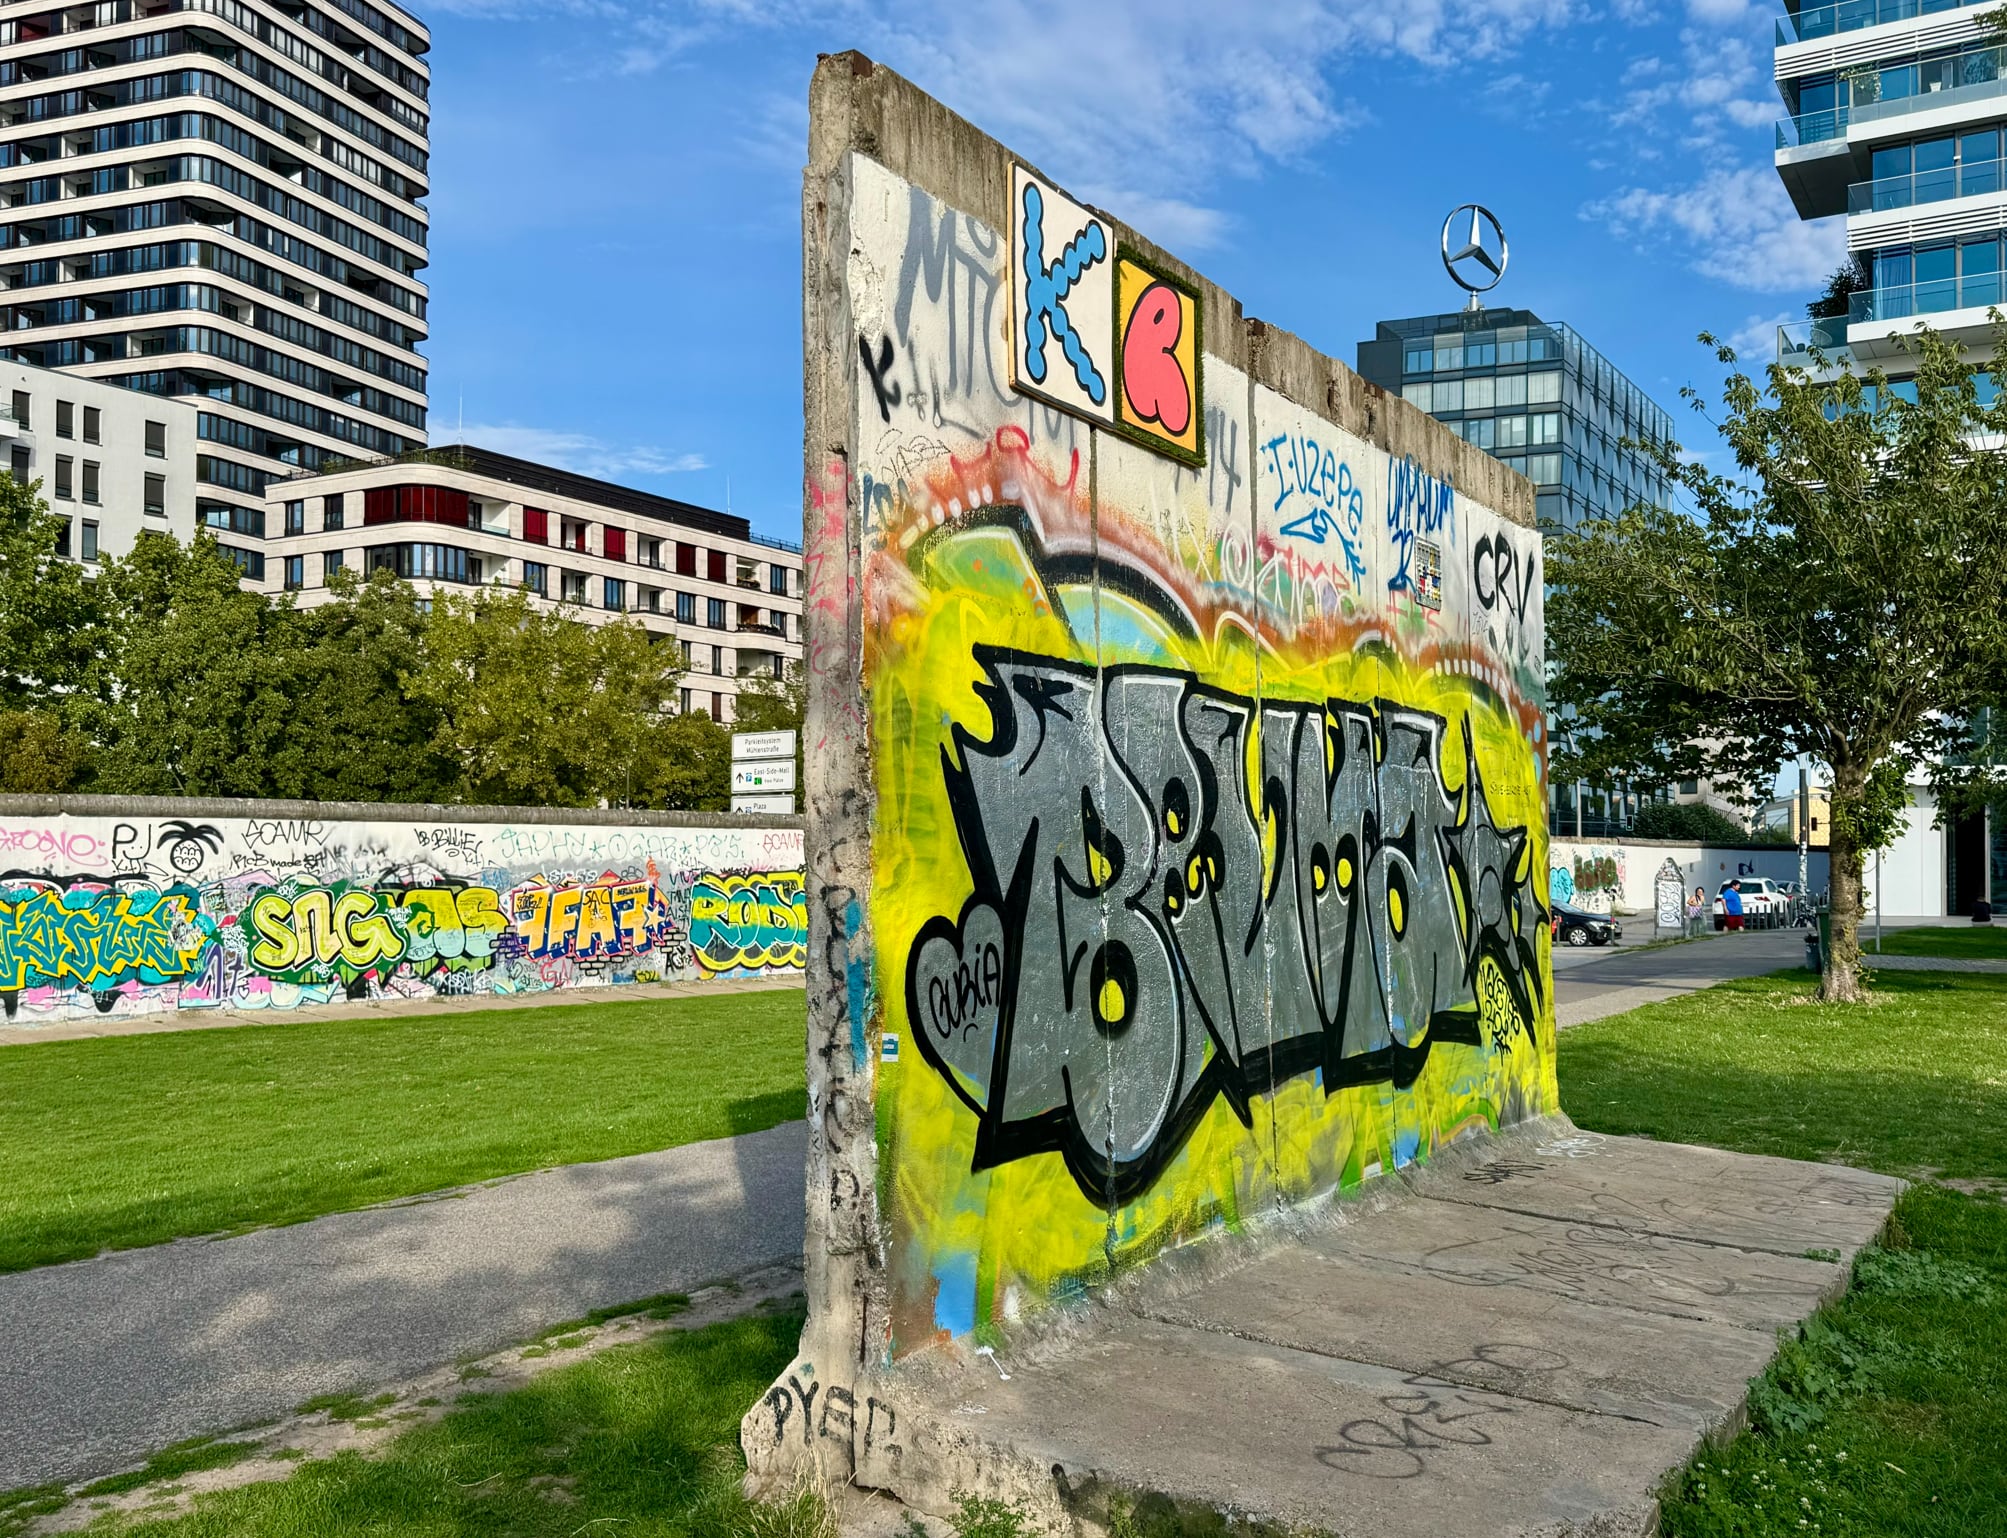
[박진배의 공간과 스타일] [364] 베를린 장벽과 체크포인트 찰리
1 hour ago
0
Popular

직장인으로서 부를 쌓는 방법
3 weeks ago
658
Show GN: suta — AI가 생성한 UI문제를 줄이는 스킬
3 weeks ago
573
Keynote: Connected Intelligence: Bringing the Autonomous Ent...
1 month ago
405
OpenAI, AI가 도출한 수학 연구 원고 722편과 증명 자료 공개
1 month ago
387

한기주 10억 넘었다…키움 하현승, KBO 역대 최고 16억원에 계약
1 month ago
378
x32에서 실행한 Janet: 32비트 포인터, 64비트 속도, RAM 25% 절감
4 weeks ago
376

'아시안게임 도마 금메달' 여서정, 전국체전 여자 개인종합 우승
4 weeks ago
371
Apollo 프로그램의 소프트웨어 개발을 이끈 Margaret Hamilton 별세
4 weeks ago
369
GitHub의 Git 작업, Pull Requests, Actions 장애
4 weeks ago
366
모두를 위한 GPT‑6와 Intelligent UI
4 weeks ago
366
 English (US) ·
© Clint IT 2026. All rights are reserved
