
 3 weeks ago
22
2026 지자체 차세대 정보화 전략 IT 전시회'에서 참관객들이 'withVTM'을 살펴보고 있다 위드네트웍스(대표 안종업)는 지난 10일 제주썬호텔에서 열린 '2026 지자체 차세대 정보화 전략 IT 전시회'에서 국가망 보안체계(N2SF)와 ISMS·ISMS-P 인증 개편 대응 방안으로 지속적 위협 노출 관리(CTEM) 기반 자산·취약점 통합 관리 플랫폼 'withVTM'을 제시했다고 11일 밝혔다. 한국인터넷진흥협회(KISPA) 주최로 열린 이번 전시회에 전국 지자체 정보화 담당 공무원 300여 명이 참석했다. 위드네트웍스가 이들을 상대로 내건 화두는 규제 대응이다. 지난해 9월 시행된 N2SF가 자산을 C·S·O 세 등급으로 나눠 등급별 통제를 요구한 데 이어, 지난해 10월 범부처 정보보호 종합대책은 정보기술(IT) 자산 전수조사와 목록화를 명시했다. 내년 시행을 앞둔 ISMS·ISMS-P 개편안 역시 인증 범위를 외부 접점 자산까지 넓히고 취득부터 갱신까지의 상시 점검을 요건으로 뒀다. 요구 항목은 제각각이지만, 자산 인벤토리에서 출발해 상시 점검을 거쳐 증적으로 수렴한다는 점에서는 다르지 않다. withVTM은 이 구조를 식별·분석·판단·조치·검증·증적 여섯 단계의 상시 운영 흐름으로 구현했다. 출발점은 자산 인벤토리다. 자체 스캐너 3종에 기존 스캐너와 CMDB·ITSM을 연동해 미식별 IP와 오픈 포트, 섀도우 IT·API를 하나로 통합하고, 외부 연결이 차단된 망분리 환경에서도 자산을 전수 식별한다. 이렇게 확보한 인벤토리를 기준으로 자산별 C·S·O 등급까지 산출해 N2SF 등급 관리로 연결한다. CTEM 기반 자산 및 취약점 통합 관리 플랫폼 withVTM 이 흐름을 화면으로 드러내는 것이 3D 보안 디지털 트윈이다. 실제 자산과 네트워크 구성을 가상 공간에 그대로 재현해, 담당자는 어느 자산에 어떤 취약점이 있고 그 자산이 무엇과 연결돼 있는지를 한 화면에서 확인한다. 점검 때마다 새로 만드는 정적 목록과 달리 이 환경은 상시 동기화되기 때문에, 인벤토리에 없던 섀도우 IT나 새로 공개된 취약점도 확인되는 즉시 화면에 반영된다. 표시 단위 역시 서버와 IP에 그치지 않고 서비스와 API, 컨테이너, SBOM 구성요소까지 확장된다. withVTM은 관리 범위를 SBOM(소프트웨어 구성 목록)까지 넓혔다. CycloneDX·SPDX 국제 표준으로 SBOM을 수집해 패키지와 라이브러리, 의존성을...
Related
[2026 노벨상] 화학상…제약 설계에 획기적 발견한 이들에게
3 hours ago
3
AMD 리사 수, 삼성서 3시간16분…전영현과 'AI 동맹' 확대 논의[종합]
4 hours ago
4

“게이밍 비전을 공유하는 자리가 아니라 팬미팅 행사였나?” 충격의 AMD 게이머즈 데이
4 hours ago
4
[속보] 노벨화학상에 앙리 카강·소아이 겐소 [2026 노벨상]
7 hours ago
5
과기정통부·KISA, '금융권 해킹 공격자 IP' 민간 5900여곳에 두차례 전파
8 hours ago
5
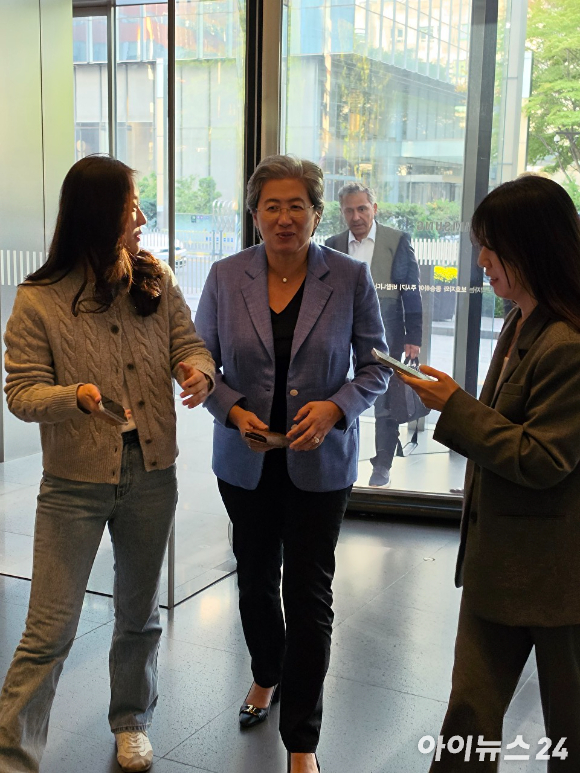
AMD 리사 수, 전영현과 재회…삼성전자와 AI 반도체 협력 논의
8 hours ago
4
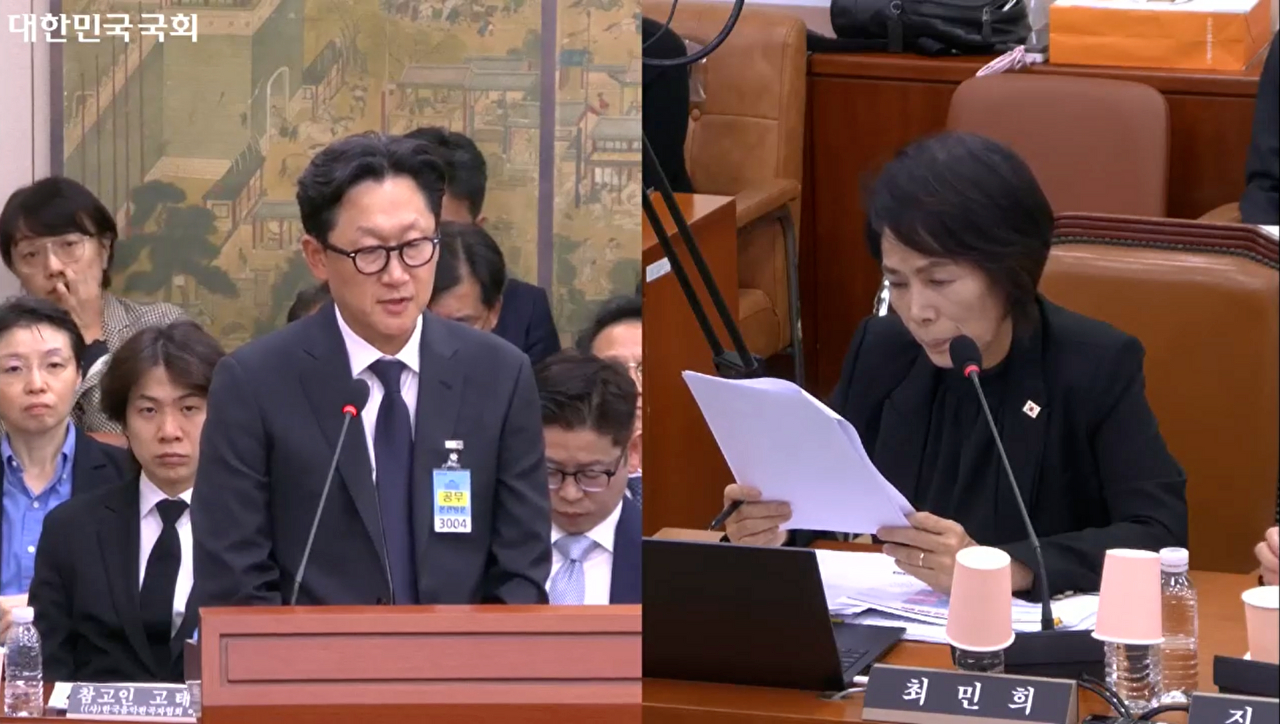
[2026 국감] 최민희 "댓글 없애면 안 되나"⋯네이버 "긍정 기능도, 우려 공...
8 hours ago
4

차는 무거워지는데 안전관리는 '구멍'…기계식 주차장 43.7%가 20년 이상
8 hours ago
5
Popular


프로들도 줄지어 샷 점검… KLPGA 스타 사랑방 된 더헤븐CC 연습장
2 weeks ago
74

iOS 27, iPadOS 27, macOS 27
3 weeks ago
69

손흥민 선제골 발판·골대 불운…LAFC, 7경기 만에 승리
3 weeks ago
65

영림원소프트랩, 나람 통합 ERP 구축…사료 제조·물류·회계 데이터 하나로
2 weeks ago
62

Accelerate your SAP modernization with Kiro
1 week ago
57


'이 악문' 김영범, 자유형 50m '대회 신기록' 금메달
2 weeks ago
56

 English (US) ·
© Clint IT 2026. All rights are reserved
