
 2 hours ago
3
에버스핀의 웹 보안 솔루션 '에버세이프 웹'이 실제 고객사 서비스에서 인공지능(AI) 자율형 침투테스트 도구 '아르텍스(ARTEX)'의 특징이 확인된 자동화 공격 시도를 탐지했다고 7일 밝혔다.
최근 다수 금융사가 공격을 받아 개인정보가 유출된 가운데 에버세이프 웹을 적용한 시스템에서는 유사한 자동화 공격 시도를 탐지해 대응할 수 있었다는 설명이다.
에버세이프 웹은 △스크래핑 △API 직접 호출 △요청 재전송 △악성 봇·매크로 등 웹서비스를 겨냥한 자동화 공격을 탐지한다. 특정 AI 봇이나 공격 패턴만 식별하지 않고 반복 요청과 우회 행위 등을 분석해 정상적인 서비스 이용 과정에서 생성된 요청인지 서버에서 검증한다.
에버세이프 웹의 핵심 기술은 보안 모듈과 코드를 지속적으로 변화시키는 AI 기반 이동표적방어(AI-MTD)다. 공격자가 한 차례 분석한 요청 구조나 우회 방식을 반복해서 사용하기 어렵게 만드는 방식이다. 보안 구조가 바뀔 때마다 공격자는 보호 로직을 다시 분석하고 요청 방식을 재구성해야 해 공격에 필요한 시간과 연산량이 늘어난다.
쉽게 말해 공격자가 한 번 뚫는 방법을 찾아도 같은 방법을 계속 재사용하기 어렵게 만들어 공격에 드는 시간과 비용을 키우는 방식이다.
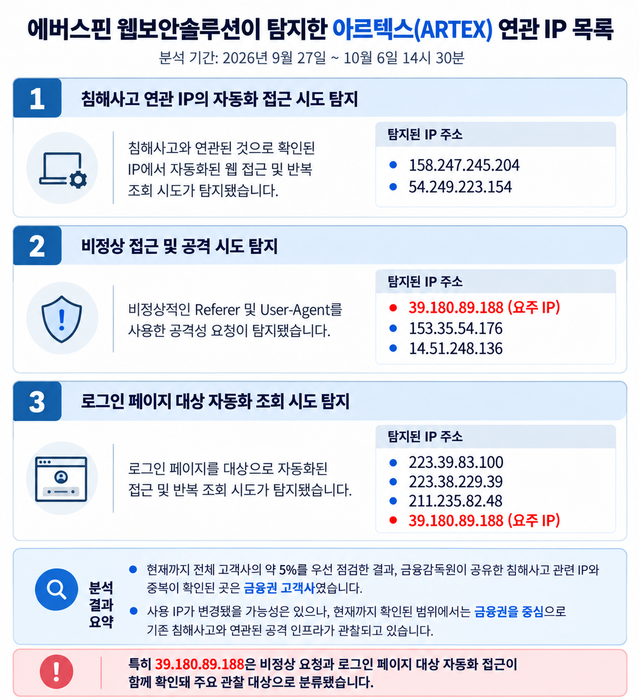 (출처=에버스핀)
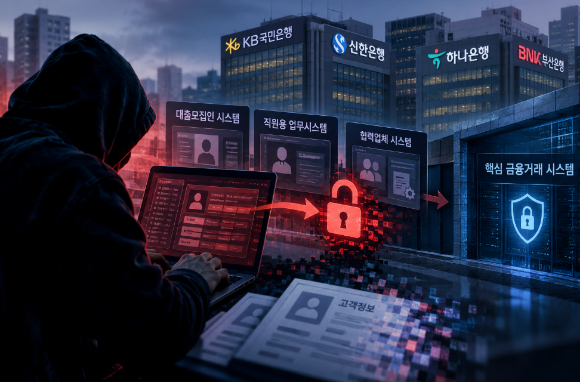
에버스핀은 이번 금융권 침해사고 공격도 분석했다. 외부에 공개된 사이트와 조회 화면을 찾은 뒤 인증을 우회하고, 접수번호 등 입력값을 대입하면서 IP를 바꿔 반복 조회하는 방식이다. 인터넷·모바일뱅킹보다 직원·대출모집인용 시스템과 각종 조회 서비스 등 외부에 노출된 보조 업무서비스가 공격 대상이 됐다는 데 주목했다.
에버스핀은 이번 금융사 해킹에 활용된 것으로 알려진 오픈소스 AI 자율형 침투테스트 도구 아르텍스를 구축해 자동화 공격 방식을 검증했다. 시연용 웹 애플리케이션에서 아르텍스는 브라우저를 직접 조작하지 않고 조회 API를 호출해 6라운드, 22초 만에 설정된 작업을 수행했으며 약 4만4000개 토큰을 사용했다. 1달러도 되지 않는 비용으로 공격한 셈이다.
하영빈 에버스핀 대표는 “에버세이프 웹은 공격자가 우회 방식을 바꿀 때마다 더 많은 시간과 컴퓨팅 자원, 토큰을 쓰게 해 AI를 이용한 대량 공격의 효율을 떨어뜨린다”며 “정상 사용자의 서비스 품질을 해치지 않으면서 공격에 대응하는 솔루션”이라고 말했다.
박진형 기자 jin@etnews.com













 English (US) ·
