
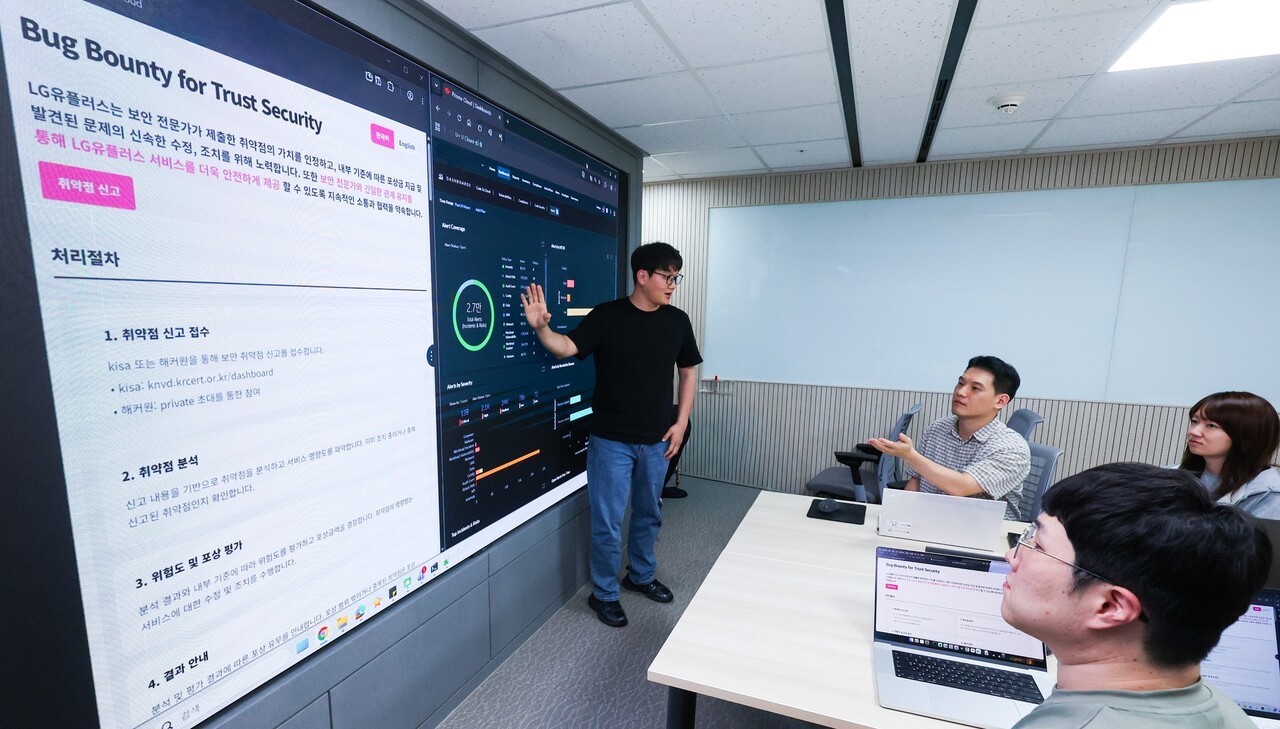
 LG유플러스 정보보안 담당자들이 글로벌 버그바운티 프로그램 운영에 대해 논의하고 있다. [사진=LG유플러스 제공]
[아이티비즈 박미숙 기자] LG유플러스가 보안 취약점을 발견한 해외 화이트해커에게도 포상금을 준다.
LG유플러스는 버그바운티 플랫폼 해커원과 손잡고 글로벌 버그바운티(Bug Bounty) 프로그램을 운영한다고 24일 밝혔다.
LG유플러스는 전 세계 화이트해커 커뮤니티를 통해 국내 보안 검증 체계만으론 발견하기 어려운 잠재 취약점까지 선제적으로 발굴한다는 전략이다. 이번 프로그램은 모바일·인터넷·기업서비스 등 LG유플러스 전 서비스 영역을 대상으로 운영된다.
버그바운티(Bug Bounty)는 기업·조직의 서비스와 IT 인프라에서 보안 취약점을 발견한 화이트해커에게 포상금을 지급하는 제도다. LG유플러스는 2024년 10월부터 한국인터넷진흥원(KISA)과 버그바운티 제도를 공동 운영해 왔다.
이번에 손잡은 ‘해커원’은 전 세계 240만여 명의 화이트해커가 참여하는 세계 최대 버그바운티 플랫폼이다. 미국 국방부를 비롯해 다수의 글로벌 빅테크 기업과 오랜 기간 파트너십을 이어오며 수준 높은 취약점 탐지 역량과 다양한 보안 시나리오 대응력을 입증해 왔다.
이번 버그바운티 프로그램은 신원 확인과 역량 검증 절차를 거친 숙련된 글로벌 화이트해커들만 프라이빗하게 참여하는 방식으로 운영된다. 글로벌 화이트해커의 제보를 상시로 받아 위협 탐지와 함께 취약점을 신속하게 분석·개선하는 절차로 운영되며, LG유플러스는 이를 통해 잠재적 보안 위험에 선제적으로 대응한다는 계획이다.
LG유플러스는 KISA와 국내 버그바운티 공동 운영 체계를 계속 유지하는 한편, 해커원과 글로벌 프로그램을 별도로 운영해 국내 화이트해커 중심 무대를 전 세계 커뮤니티로 넓혀 파악되지 않았던 취약점과 관리상의 맹점까지 찾아내는 것이 목표다.
LG유플러스 홍관희 정보보안센터장(CISO)은 "이번 파트너십은 통신 서비스가 해외 인프라와 맞닿는 영역이 늘어나는 만큼, 미처 발견하지 못한 취약점까지 선제적으로 찾아내 조치하는 것이 목표"라며 "안전하고 투명한 보안 생태계 조성과 책임 있는 취약점 관리 문화 확산에 앞장서겠다"고 강조했다.













 English (US) ·
