
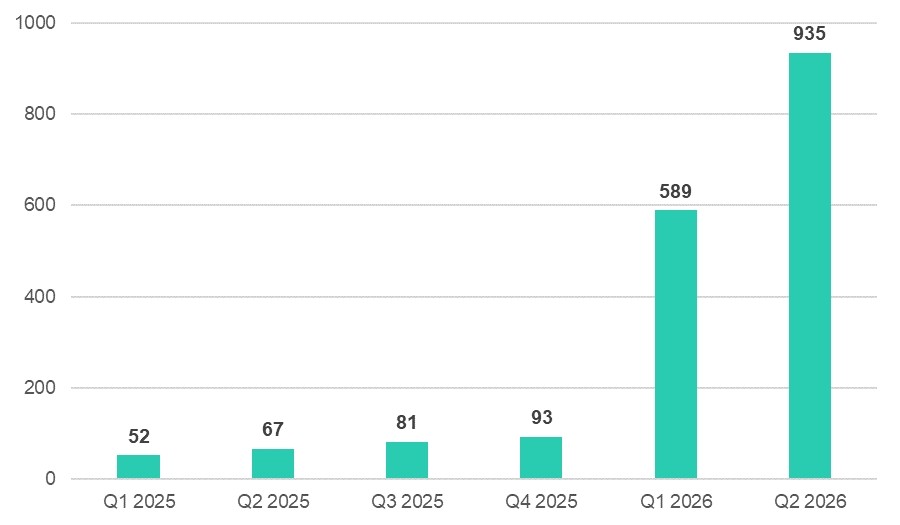
 2025~2026년에 대규모 언어 모델, AI 도구 및 유사한 기능을 제공하는 플러그인에서 공개된 취약점 수 (카스퍼스키 취약점 관리 데이터 기준). [사진=카스퍼스키 제공]
[아이티비즈 김건우 기자] 인공지능(AI) 도입이 다양한 산업으로 빠르게 확대되면서 AI 서비스에서 발견되는 취약점도 크게 증가하고 있는 것으로 나타났다.
카스퍼스키는 7일 ‘분기별 익스플로잇 및 취약점 보고서(Quarterly Exploits and Vulnerabilities Report)’를 발표했다.
카스퍼스키 취약점 관리 데이터에 따르면, 2026년 2분기에 AI 및 대규모 언어 모델(LLM) 서비스에서 기록된 취약점은 935건으로, 전년도 4분기 대비 10배 증가했다. 이 가운데 심각한 수준의 취약점은 119건으로, 작년 말에 기록된 수치보다 약 5배 늘었다.
카스퍼스키가 가장 많이 발견된 취약점 유형을 분석한 결과, AI 관련 소프트웨어에서 주요 문제로 나타난 것은 중요 시스템 객체에 대한 취약한 접근 제어, 인증 및 권한 부여 구현 오류, 인젝션(Injection) 취약점인 것으로 나타났다. AI 도구와 플러그인, 관련 기술이 업무 자동화를 효과적으로 지원하는 한편, 조직 내 AI 도입이 빠르게 확대되면서 새로운 보안 과제도 발생하고 있다는 분석이다.
카스퍼스키 알렉산더 콜레스니코프 멀웨어 전문가는 “도구와 플러그인, AI 기술은 업무를 효과적으로 자동화하는 데 도움을 주지만, 조직 전반에서 AI가 빠르게 도입되면서 새로운 보안 과제가 발생하고 있다”며, “보안을 유지하기 위해서는 기존의 패치 관리만으로는 충분하지 않으며, 적절한 시점에 위협을 탐지하고 차단할 수 있도록 인프라와 접근 제어에 대한 실시간 가시성을 확보해야 한다”고 말했다.
카스퍼스키 이효은 한국지사장은 “한국의 산업 전반에서 AI 도입이 가속화되면서 기업들은 AI를 통해 비즈니스 효율성을 높이는 동시에 새로운 보안 위험에도 직면하고 있다”며, “기업들은 기존의 패치 적용에만 의존하기보다 지속적인 위험 모니터링과 선제적인 보호를 결합한 포괄적인 보안 접근 방식을 통해 AI 환경을 보호해야 한다”고 강조했다.













 English (US) ·
