
 1 hour ago
2
펜타시큐리티가 최근 금융권에서 발생하고 있는 개인정보 침해사고와 AI 활용 공격 정황에 대응해 보안 가이드를 8일 배포했다.
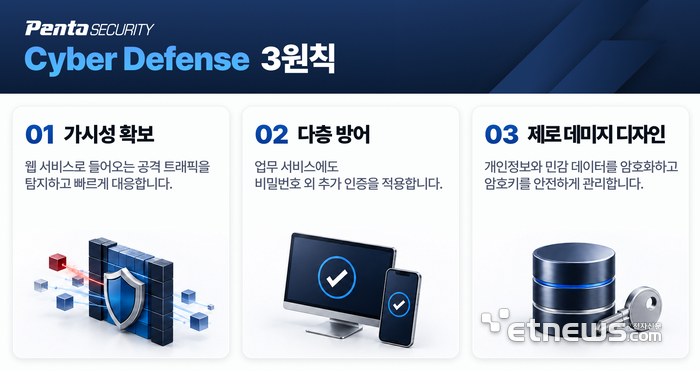
회사는 일부 사고에서 인증 절차가 충분히 적용되지 않은 시스템이 공격에 노출되고, 크리덴셜 스터핑과 AI 에이전트·자동화 도구를 활용한 것으로 의심되는 공격 정황이 나타나고 있다면서 핵심 보안 원칙으로 ▲가시성 확보 ▲다층 방어 ▲제로 데미지 디자인(Zero Damage Design)을 제시했다.
'가시성 확보'는 웹 서비스로 유입되는 공격 트래픽을 탐지하고 빠르게 대응하는 것이다. 주요 웹 서비스의 보호 적용 여부와 공격 탐지 기록을 주기적으로 점검해 비정상적인 접근과 자동화 공격의 징후를 파악해야 한다고 조언했다.
'다층 방어'는 업무 서비스에 비밀번호 외 추가 인증을 적용해 하나의 인증 절차가 뚫리더라도 다음 단계에서 접근을 차단하는 것으로, 추가 인증이 적용되지 않은 업무 서비스와 인증 예외 계정이 있는지 함께 점검해야 한다고 강조했다.
'제로 데미지 디자인'은 침해가 발생하더라도 개인정보와 민감정보가 실제 피해로 이어지지 않도록 데이터 자체를 보호하는 구조로 보안을 설계하는 것이다. 중요 데이터의 암호화 범위와 암호키의 분리·관리 체계를 함께 점검해야 한다고 전했다.
펜타시큐리티는 이 원칙을 바탕으로 지난 6일 AI 에이전트 활용 의심 공격에 대응하기 위한 자사 솔루션 설정 가이드를 배포했다. 고객 및 파트너를 대상으로 배포된 이번 가이드에는 자동화 도구 및 봇(Bot) 접근을 통제하고, 비정상적인 공격 트래픽을 탐지·차단하기 위한 주요 설정과 대응 방안이 포함됐다.
정태준 펜타시큐리티 기획실장은 “AI를 활용한 공격은 기존 공격의 속도와 규모를 빠르게 확대할 수 있지만 실제 피해를 줄이는 핵심은 결국 기본적인 보안 통제를 빠짐없이 적용하는 것”이라며 “현재와 같이 침해사고가 빠르게 확산하는 상황에서는 보안 상태를 즉시 점검하고 필요한 조치를 신속하게 적용하는 것이 중요하다”고 말했다.
조호현 기자 hohyun@etnews.com












 English (US) ·
