 1 hour ago
3
서비스·SBOM·API 연계해 복합 보안위협 분석외부 노출 자산 식별부터 조치·검증까지 통합 관리 인공지능(AI) 기반 정보통신기술(ICT)·사이버보안 전문기업 위드네트웍스가 서비스와 소프트웨어 구성 명세서(SBOM), 응용프로그램 인터페이스(API)를 연계해 복합적 보안위협을 분석하는 '취약점 조합 상관분석' 기술을 제시했다. 위드네트웍스(대표 안종업)는 자산 및 보안 취약점 통합 관리 플랫폼 '위드VTM(withVTM)'을 통해 개별 IT자산의 취약점뿐 아니라 여러 보안 약점이 결합해 발생하는 위험을 분석하고 조치 우선순위를 판단할 수 있도록 지원한다고 21일 밝혔다. 최근 금융권에서 침해사고가 잇따르면서 외부에 노출된 IT 자산과 서비스 전반에 대한 보안 점검이 강화되고 있다. 고객 대상 서비스 여부와 관계없이 외부에서 접근할 수 있는 시스템을 파악하고 개인정보 등 내부 정보 인증과 접근통제가 적절하게 이뤄지는지 확인하는 것이 주요 과제로 떠올랐다. 그러나 서버와 소프트웨어 목록을 관리하고 취약점을 점검하더라도 개별 자산이 어떤 서비스를 구성하는지 연결돼 있지 않으면 전체 보안위협을 파악하기 어렵다. 특히 오픈소스 라이브러리와 패키지, 관리 대상에서 누락된 API 등은 기존 자산관리 체계에서 놓치기 쉬운 영역이다. 위드VTM은 이러한 문제를 해결하기 위해 서버와 IP 중심의 자산관리 범위를 서비스와 API, 소프트웨어 구성요소까지 확대했다. 하나의 서비스를 구성하는 서버와 애플리케이션을 식별하고 내부 라이브러리와 패키지 및 의존성을 SBOM으로 연결해 관리하는 방식이다. SBOM 국제표준인 사이클론DX(CycloneDX)와 SPDX를 지원하며 해시·서명 검증을 통해 소프트웨어 공급망의 무결성도 확인한다. 특정 구성요소에서 취약점이 발견되면 이를 사용하는 자산과 서비스를 추적해 영향 범위와 조치 대상을 파악할 수 있다. API 보안관리 기능도 통합했다. 에이전트 설치 없이 네트워크 스캔으로 관리 체계에서 누락된 섀도 API(Shadow API)를 식별하고 외부 노출 여부와 인증·인가 방식, 데이터 접근 경로 등을 점검한다. 핵심 기술은 여러 취약점의 연결 관계를 분석하는 '취약점 조합 상관분석(Vulnerability Combination Correlation Analysis)'이다. 개별 취약점의 심각도가 낮더라도 취약한 라이브러리와 미흡한 보안 설정, 과도한 접근 권한이 외부 노출 API를 통해 연결되면...
Related

카카오게임즈 ‘아키에이지 워’, 던전 ‘고대의 숲’ 리뉴얼
13 minutes ago
0

[G-브리핑] 희망스튜디오, 대상이 기부한 식품·식사권 전달
22 minutes ago
0

펄어비스 ‘붉은사막’ 첫 DLC ‘미지의 여정’ 프리뷰 영상 공개
33 minutes ago
0

넷마블, ‘몬길:STAR DIVE’ 바람 속성 5성 캐릭터 업데이트
1 hour ago
3

문체부, 게임산업 지원 확대…“차세대 K-게임 발굴”
1 hour ago
2
AI데이터센터 발목 잡는 '그리드코드'⋯조경태 "새로운 규제 부담 우려"...
1 hour ago
2
어빌리티시스템즈, 플로버와 맞손…항만 자율주행 시스템 개발·검증체계 구축
1 hour ago
2
데브시스터즈 쿠키런, 애니메이션 '어메이징 디지털 서커스'와 협업
1 hour ago
3
Popular

[아시안게임] 유도 김민종, 남자 100㎏이상급 동메달…2회 연속 메달
2 weeks ago
242

직장인으로서 부를 쌓는 방법
1 week ago
236
마이크론이 먼저 확인한 메모리 호황…삼성·SK하이닉스는 '비용 변수'
2 weeks ago
231

How DataXStream Accelerates Sales and Customer Engagement wi...
2 weeks ago
229
[2026 노벨상] 생리의학상…뇌에 대한 이해 바꿔놓은 이들에게
2 weeks ago
227

박진영, 12월 서울서 사흘간 연말 콘서트 '웨트'
2 weeks ago
227
Show GN: 5달러 시계에 Claude·Codex 사용량을 띄워봤습니다
2 weeks ago
225

Accelerate your SAP modernization with Kiro
2 weeks ago
222
방탄소년단, 자체예능 '달려라 방탄 2.0'으로 돌아온다
2 weeks ago
220
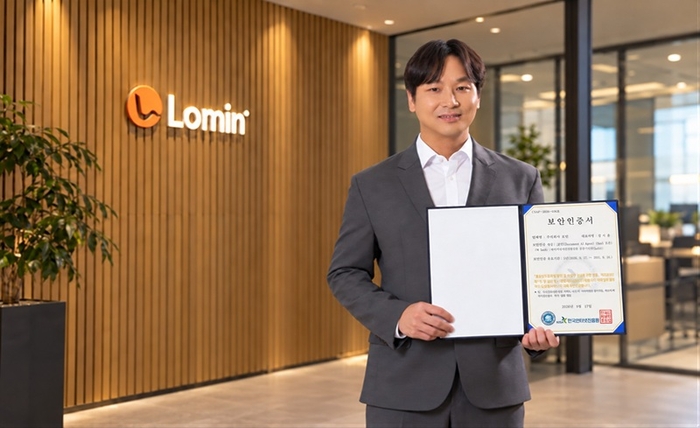
로민 '다큐먼트 AI 플랫폼', KISA 클라우드 보안인증 획득
2 weeks ago
214
 English (US) ·
© Clint IT 2026. All rights are reserved
