
 57 minutes ago
3
금융권 연쇄 침해사고 계기로 인증·접근권한 관리 중요성 부각‘Magic FIDO’ 패스워드리스 인증과 ‘Magic ICAM’ 제로트러스트 접근통제 결합 금융권을 겨냥한 인공지능(AI) 기반 사이버 공격이 확산하면서 비밀번호에 의존하는 기존 인증체계의 보안 강화 필요성이 커지고 있다. 드림시큐리티가 비밀번호를 사용하지 않는 FIDO2 생체인증과 제로트러스트 기반 접근통제를 결합해 계정탈취와 비인가 접근 위험을 줄이는 방안을 제시했다. 인증보안 전문기업 드림시큐리티(대표 오석주)는 최근 금융권에서 잇따른 침해사고를 계기로 FIDO2 기반 생체인증과 통합 신원·권한 관리를 중심으로 기초보안을 강화해야 한다고 8일 밝혔다. 최근 은행과 저축은행, 캐피털사 등 7개 금융회사에서 침해사고가 연이어 확인되면서 금융권의 인증체계 점검 필요성이 부각됐다. 금융보안원은 금융권을 대상으로 한 AI 에이전트 기반 공격 시도를 탐지했다고 밝혔으며, 금융당국은 인증 절차의 누락·우회 가능성과 외부 접근권한 관리 실태를 점검하도록 주문했다. 드림시큐리티는 이번 사고가 기존 망분리 중심 보안체계의 한계를 보여주는 사례일 수 있다고 분석했다. 금융회사가 AI 전환(AX)을 추진하면서 클라우드와 오픈 API, 서비스형 소프트웨어(SaaS) 등 외부 서비스와의 연계를 확대하고 있지만 대출모집인이나 외주 인력이 이용하는 업무 시스템 등 외부 접점의 인증·인가 관리가 취약하면 정보 유출로 이어질 수 있다는 설명이다. 특히 공격자가 외부에 노출된 업무 시스템의 취약점을 이용해 진입한 뒤 계정 정보를 탈취하거나 확보한 계정으로 내부 시스템에 접근하면 피해가 확대될 수 있다고 지적했다. AI 기술이 사이버 공격의 자동화와 속도를 높이는 점도 주요 위험 요인으로 꼽았다. 공격자가 직접 탐색하던 취약점을 AI로 찾아내고 유출된 계정 정보를 반복 대입하는 크리덴셜 스터핑이나 피싱, 계정탈취 공격을 빠르게 수행할 수 있기 때문이다. 드림시큐리티가 제안한 첫 번째 대응 방안은 비밀번호 자체를 사용하지 않는 패스워드리스 방식의 FIDO2 생체인증이다. FIDO2는 비밀번호 대신 단말에 저장된 개인키와 생체인증 등을 활용하는 인증 표준이다. 서버에 재사용 가능한 비밀번호를 저장하지 않아 서버 침해에 따른 인증정보 유출 위험을 줄일 수 있다. 인증 과정에서 접속 사이트의 도메인을 검증하기 때문에 피싱 사이트에서 인증정보가 악용될 가능성도 낮춘다. 드림시큐리티는 이러한...
Related

라이온하트, '오딘Q' 내년 1월 출시…MMORPG 흥행 잇는다
17 minutes ago
0
삼성전자, 영업익 100조 '新기록'…글로벌 테크기업 새 역사 썼다
40 minutes ago
0

[머니톡스] 유럽 2위 대국 프랑스는 왜 이 지경이 됐나
44 minutes ago
1

[글로컬] '국모'의 비극…참담한 역사가 우리에게 묻는 것
46 minutes ago
1

[속보] 삼성전자, 3분기 영업이익 107조4000억원…국내 기업 첫 100조 돌파
50 minutes ago
2
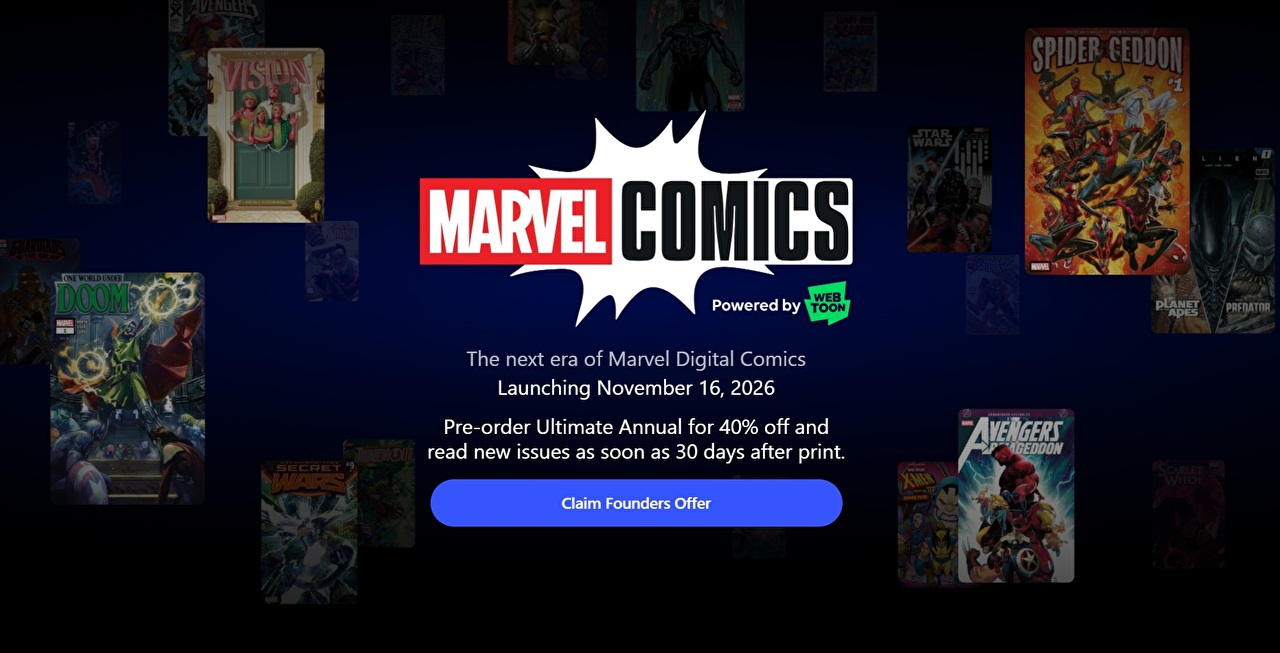
네이버 웹툰엔터-디즈니 합작 '마블 코믹스' 11월 출시⋯"디지털 만화 시장 확대...
52 minutes ago
2
IBM, '레디 포 SAP 솔루션' 출시…중견기업 클라우드 ERP 전환 지원
1 hour ago
2
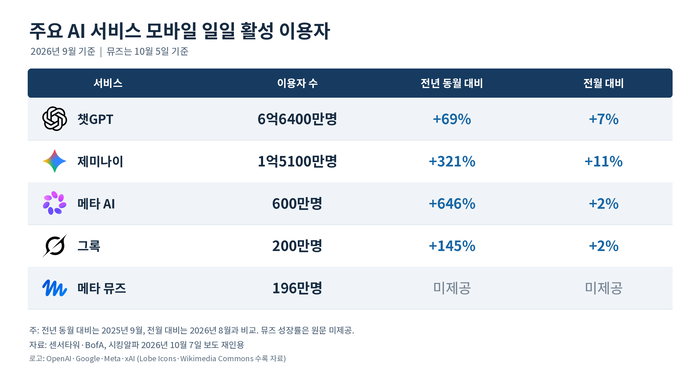
챗GPT, 이용자 규모 앞서고…제미나이, 성장률 앞섰다
1 hour ago
3
Popular


프로들도 줄지어 샷 점검… KLPGA 스타 사랑방 된 더헤븐CC 연습장
2 weeks ago
74

iOS 27, iPadOS 27, macOS 27
3 weeks ago
69

영림원소프트랩, 나람 통합 ERP 구축…사료 제조·물류·회계 데이터 하나로
2 weeks ago
65

손흥민 선제골 발판·골대 불운…LAFC, 7경기 만에 승리
3 weeks ago
65

Accelerate your SAP modernization with Kiro
1 week ago
60



[아시안게임] 유도 김민종, 남자 100㎏이상급 동메달…2회 연속 메달
5 days ago
57
 English (US) ·
© Clint IT 2026. All rights are reserved
