 1 hour ago
3
김영표 포티넷코리아 최고정보보호책임자(CISO) 9월 11일 개인정보보호법 개정안이 시행됐다. 실무에 직접 영향을 미치는 변화는 크게 두 가지다. 하나는 유출 등의 범위 확대다. 지금까지는 분실·도난·유출만 유출 등에 해당했지만, 앞으로는 위조·변조·훼손도 포함된다. 랜섬웨어로 암호화만 됐어도 통지·신고 대상이 된다는 뜻이다. 다른 하나는 통지 시점이다. 유출 사실이 최종 확인되기 전이라도, 유출 가능성이 높다고 판단되면 72시간 이내에 알려야 한다. 결국 관건은 사고를 얼마나 빨리 알아차리고 상시 모니터링하는지다. 그렇다면 국내 기업들은 침해를 얼마나 빨리 알아차릴 준비가 되어 있을까. 현실적으로는 녹록지 않다. 포티넷의 2026년 위협 동향 보고서에 따르면 취약점 발견 후 실제 공격에 악용되기까지 걸리는 시간은 며칠에서 사실상 0일로 압축됐고, 한국인터넷진흥원(KISA)도 서비스형 랜섬웨어·초기 접근 브로커의 분업 구조로 대기업뿐 아니라 중소·중견기업과 협력사까지 표적이 되고 있다고 짚는다. 아울러 원격관리도구 악용이나 API·계정 탈취처럼 정상 트래픽과 구분이 어려운 공격도 늘고 있다. 72시간이라는 법정 기한 안에 유출 여부를 판단하고 통지하려면, 사람이 매번 로그를 들여다보는 수동 방식만으로는 한계가 있다. 이상 징후가 감지되는 즉시 격리와 추적이 자동으로 시작되는 체계를 갖춰야 골든타임을 사수할 수 있다. 담당자의 판단 부담을 줄이려면, 개별 경보를 일일이 검토하기보다 권한 상승, 대량 파일 접근 등의 여러 신호가 겹칠 때 자동으로 조사를 우선순위에 올리거나, 필요할 경우 격리까지 수행하는 자동화 체계를 갖추는 것도 방법이다. 다만, 단일 데이터 소스(외부 취약점 스캔 등)에만 의존하는 자동화는 오탐 위험이 있어, 보안팀이 자동 격리 조치를 선뜻 적용하기 어렵다는 한계가 있다. 내부 로그(EDR·SIEM)와 외부 노출 정보(CTEM·EASM)를 통합해 AI에 풍부한 맥락을 제공하면 위협 판별과 의사결정의 정확도를 끌어올릴 수 있다. 여기서 한 걸음 더 나아가, 기존 로그를 정규화하듯 AI의 분석 결과도 비정형 문장이 아니라 정형화된 스키마로 축적해두면 이후의 판단과 자동화에도 반복적으로 활용할 수 있다. 이런 구조가 '72시간 골든타임'을 지켜낼 수 있는 기술적 기반이 될 수 있다. 또한 이런 체계를 갖춰도 보안팀 성과 지표가 여전히 '경보 처리 건수'로 잡혀 있다면 실효성이 떨어질 수 있다. 개별 ...
Related
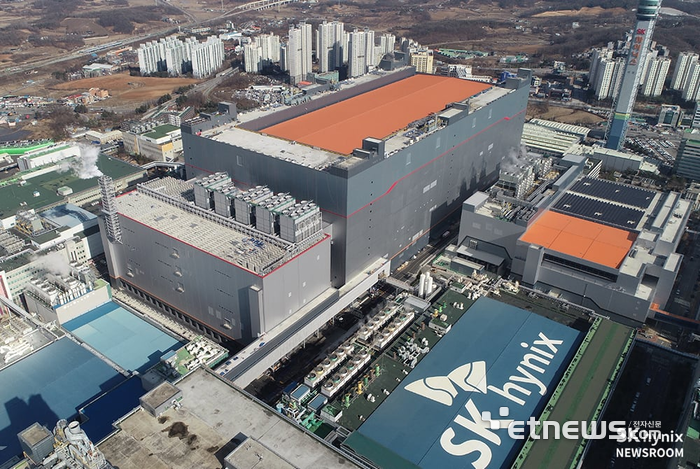
[사설] SK하이닉스, 기술력·주주가치로 날다
50 minutes ago
0
[과학산책]K-푸드 세계화, 과학기술로 지속 가능한 경쟁력을 만들 때
1 hour ago
3
[ET톡] 충북 반도체 클러스터, 구호보다 중요한 것은 기업
4 hours ago
3
[부음] 김승조(오르카아이티 대표)씨 부친상
7 hours ago
4
[목멱칼럼]AI 시대, 비판적사고·문제해결력 함양해야
12 hours ago
3
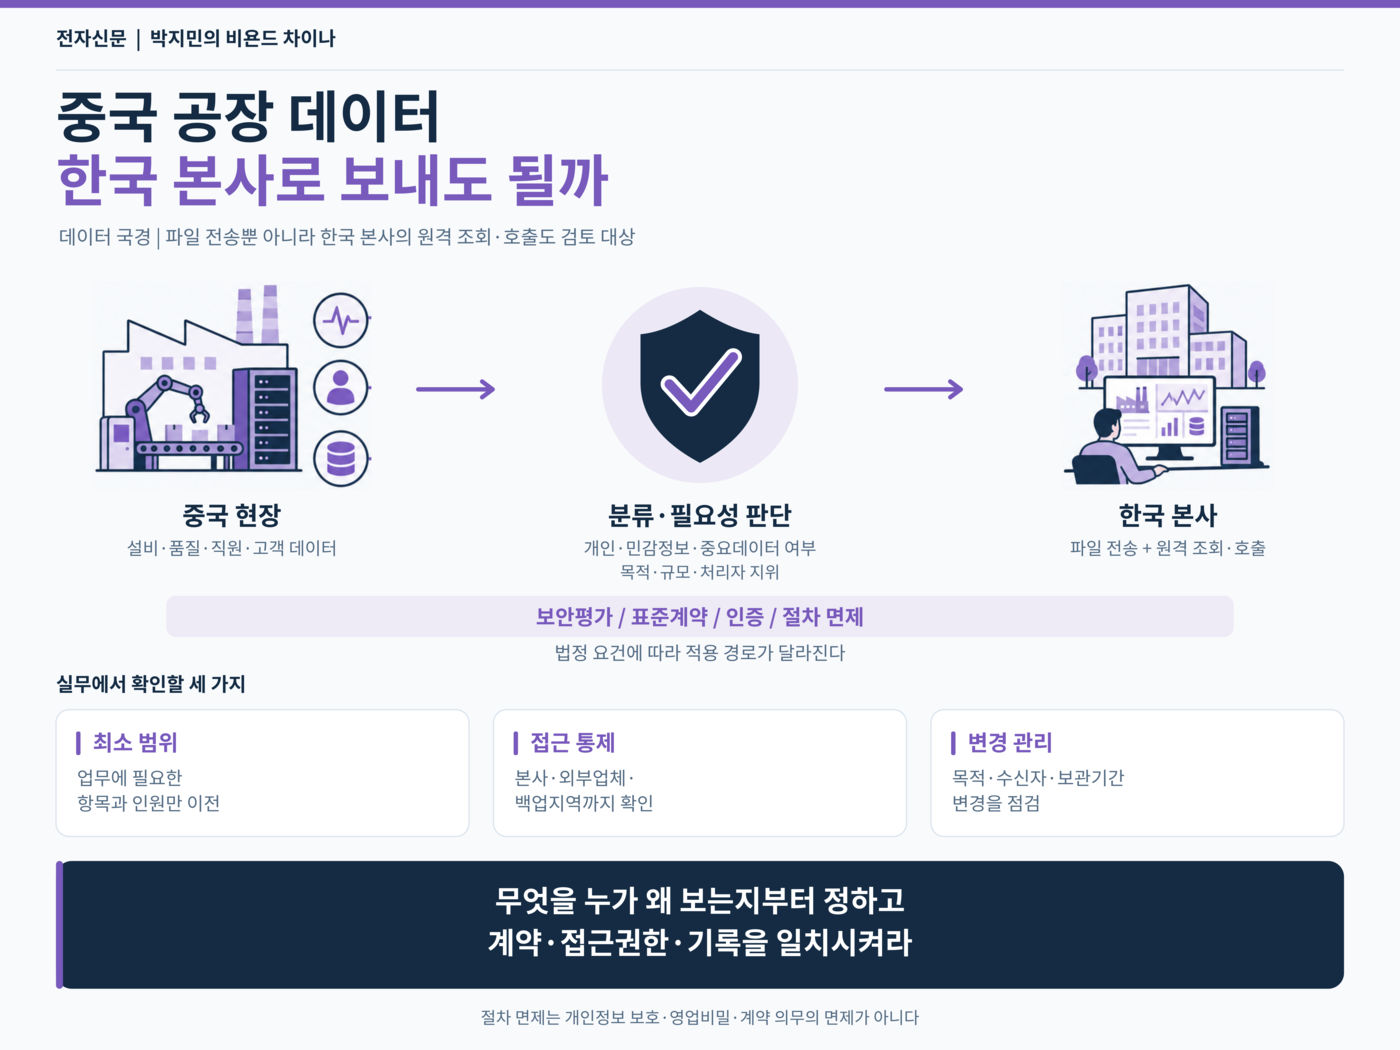
[테크 차이나] 중국 공장 데이터, 한국 본사로 보내도 될까…'데이터 국경' 운영법
12 hours ago
3
[사설] 지뢰 대응도 쩔쩔매는 ‘강신철 국방’, 전쟁 나면 믿을 수 있겠나
17 hours ago
3
[팔면봉] 李, 중수청장 국무회의 참석하라며 ‘비정상의 정상화’ 언급. 외
17 hours ago
3
Popular

직장인으로서 부를 쌓는 방법
2 weeks ago
431

[아시안게임] 유도 김민종, 남자 100㎏이상급 동메달…2회 연속 메달
3 weeks ago
348
[2026 노벨상] 생리의학상…뇌에 대한 이해 바꿔놓은 이들에게
3 weeks ago
342
Show GN: suta — AI가 생성한 UI문제를 줄이는 스킬
2 weeks ago
341
Show GN: 5달러 시계에 Claude·Codex 사용량을 띄워봤습니다
3 weeks ago
340
마이크론이 먼저 확인한 메모리 호황…삼성·SK하이닉스는 '비용 변수'
3 weeks ago
336
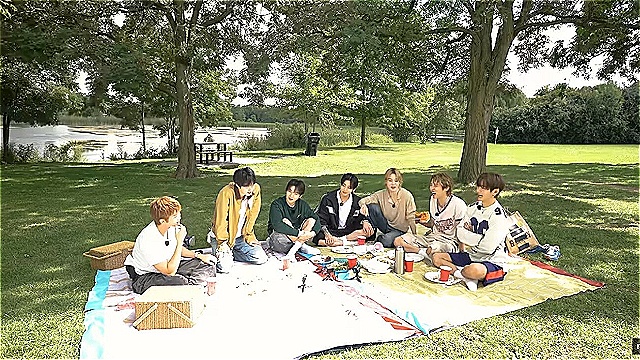
방탄소년단, 자체예능 '달려라 방탄 2.0'으로 돌아온다
3 weeks ago
334

How DataXStream Accelerates Sales and Customer Engagement wi...
3 weeks ago
334

박진영, 12월 서울서 사흘간 연말 콘서트 '웨트'
3 weeks ago
332
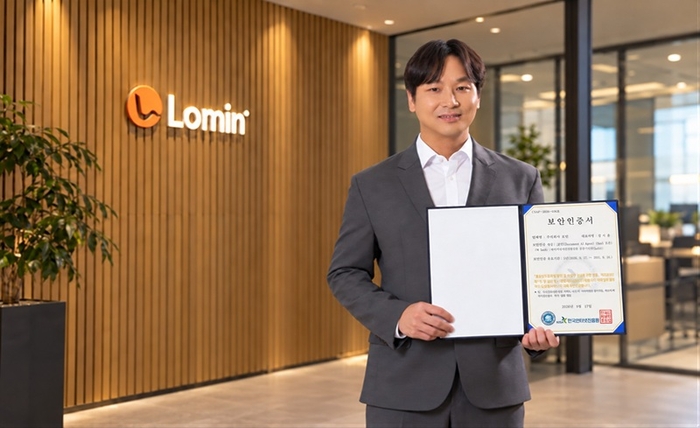
로민 '다큐먼트 AI 플랫폼', KISA 클라우드 보안인증 획득
3 weeks ago
328
 English (US) ·
© Clint IT 2026. All rights are reserved
