 2 days ago
4
김용대 한국과학기술원(KAIST) 전기 및 전자공학부 ICT 석좌교수 지난해 우리는 통신 3사부터 유통, 카드에 이르기까지 유례없는 침해사고를 겪었다. 정부의 대응도 빨랐다. 범부처 정보보호 종합대책이 나왔고, 정보통신망법이 전면 개정돼 정부가 기업 신고 없이도 조사에 착수할 수 있게 됐다. 화이트해커와 협력하는 취약점 신고·공개 제도가 시범 운영에 들어갔고, 설치형 보안 소프트웨어(SW)는 단계적으로 걷어내기로 했다. 제도는 분명히 촘촘해졌다. 하지만 올해도 사고는 이어진다. 지난 3월에는 국가 배후 해킹조직이 국내 워터링홀 공격에 AnySign4PC 취약점을 이용해 원격코드 실행을 시도한 정황이 포착됐다. 공공기관과 금융권 사이트를 쓰려면 설치해야 하는 공동인증서용 프로그램이다. 6월 긴급 업데이트 권고가 나갔는데, 같은 제품군에는 지난해 3월에도 권고가 나왔다. 정부가 없애겠다고 선언한 프로그램이 여전히 국민의 PC에 깔려 있고, 공격자는 우리보다 먼저 취약점을 찾아 썼다. 대책이 듣지 않는 것일까. 아니면 과거에 뚫린 사실이 이제야 드러나는 것일까. 정직하게 말하면 알 수 없다. 우리가 발표하는 지표는 침해사고 신고 건수인데, 정책이 성공해도 이 숫자는 늘고, 신고 의무를 강화해도 늘어난다. 사고 시점과 인지 시점은 몇 년씩 벌어져 있다. 462만건이 유출된 공공 서비스는 1년 반 동안 유출 사실을 몰랐고, 경찰이 다른 사건을 수사하다 우연히 찾아냈다. ◇제로데이만이 문제는 아니다 건수는 해석이 갈려도 원인은 갈리지 않는다. 올해 사고들의 원인을 보면 소스코드에 암호화 없이 박혀 있던 접속키, 2년 전 모의해킹에서 이미 지적됐으나 방치된 취약점, 웹 취약점, 여러 대기업이 함께 쓰는 협력사 구매 시스템의 결함이다. 새로운 것이 하나도 없다. 모두 미리 알 수 있었던 문제다. 지금 정부 대책은 조금 다른 곳을 향한다. 인공지능(AI)이 취약점을 대량으로 찾아내는 시대가 열렸고, 취약점 관리센터가 문을 열었으며, 사이버보안 특화 AI 모델 개발이 이번 달 시작됐다. 방향 자체는 옳다. 새로운 취약점은 실제로 위협이고, 협력사 SW를 거쳐 들어오는 경로처럼 외부에서 시작해 내부로 침투하는 공격도 있다. 다만 우리 현실에서는 입구가 한 번 열리고 나면 새로운 취약점이 더는 필요하지 않은 경우가 많다. 안으로 들어가면 오래된 버전이 그대로 있기 때문이다. 이유는 단순하다. 운용체계(OS)를 올리려면 서비스를 멈춰...
Related
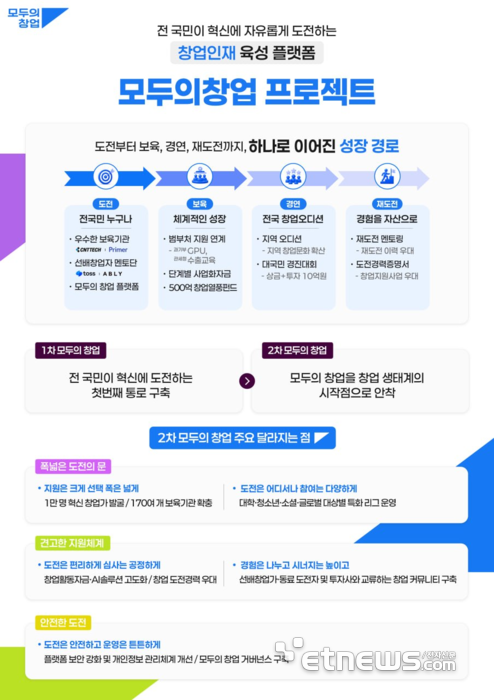
[사설] 모두의창업, 숫자채우기로 가선 안된다
2 hours ago
1
[이영의 넥스트 거버넌스] 〈27〉르네상스와 AI
3 hours ago
1
[기고] 지역화폐 데이터 기반 소상공인 지원
3 hours ago
1
[미래포럼] 모두를 위한 더 나은 미래에 대한 상상…누구에게나 새로고침의 순간이 찾아온다
3 hours ago
1
[부음] 남승우(한화생명 홍보실 부장)씨 본인상
4 hours ago
1
[ET톡] 이제 우주도 민간의 시간이다
6 hours ago
1
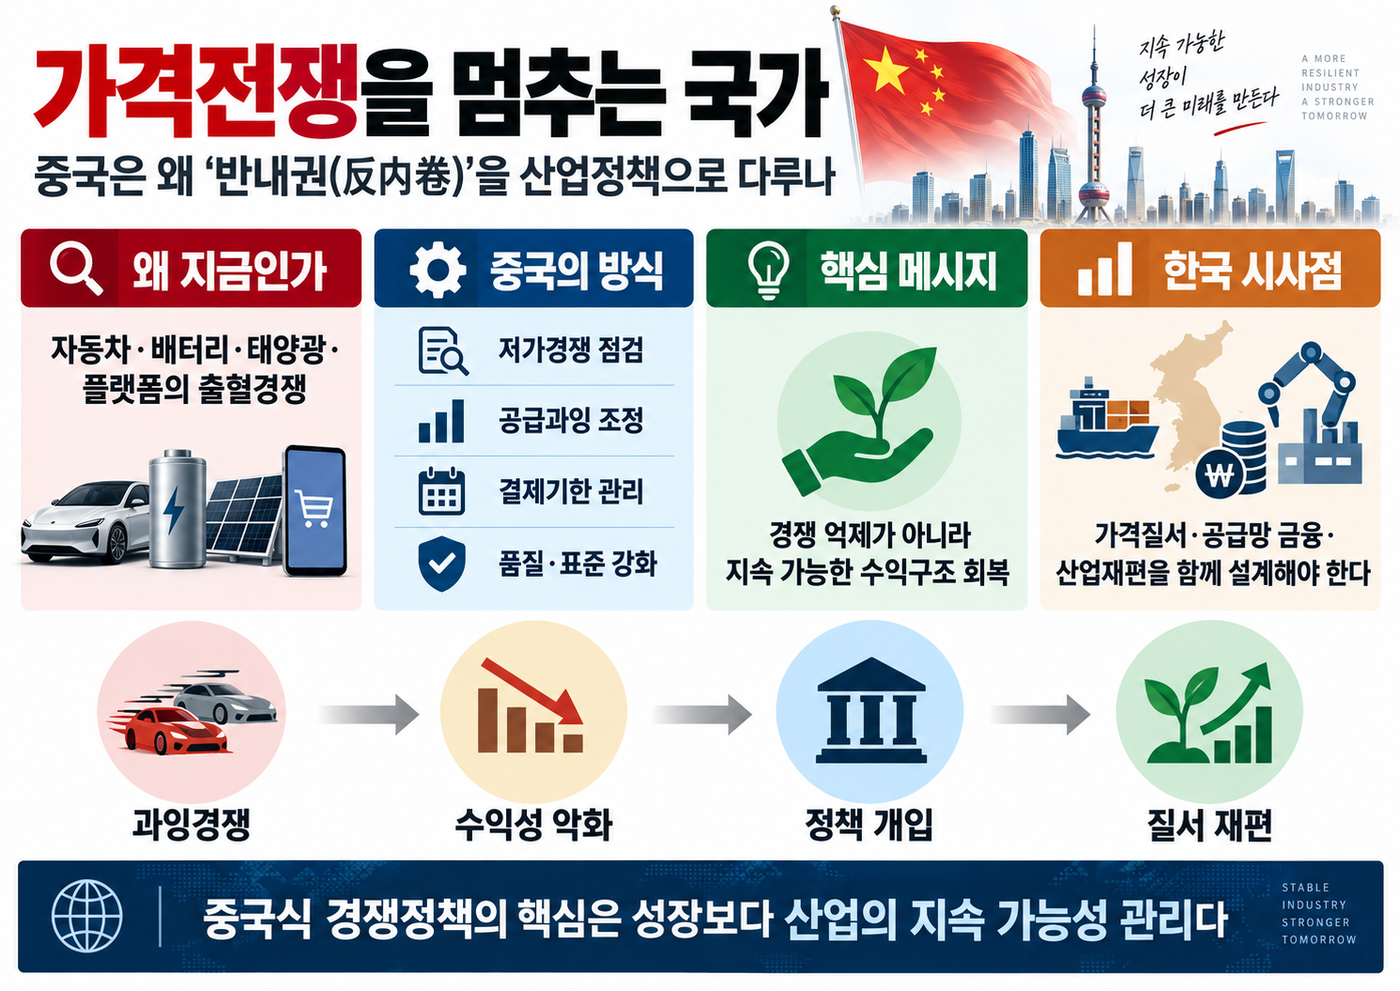
[테크 차이나] 가격전쟁 멈추는 국가…中 왜 '출혈경쟁' 산업정책으로 다루나
6 hours ago
1
[부음] 선기운(국민의힘 세종시당 사무처장)씨 부인상
7 hours ago
1
Popular

[팟캐스트] OAuth, 제대로 이해하고 쓰고 있나요?
3 weeks ago
94
고철
3 weeks ago
91

연상호, 토론토영화제서 고레에다 감독과 대담
3 weeks ago
81
취준생 목소리에 귀기울인 '라이너 라이트'..."자소서 기능 이용자 수 13배 늘...
3 weeks ago
76

‘붉은사막’, 게임스컴 어워드 에픽·최고의 PC 게임 후보작 올라
3 weeks ago
75
잔나비, 첫 아시아 투어 곳곳서 떼창 물결…"기적같은 일"
3 weeks ago
71
김재윤 통산 220세이브…삼성, 2연패 탈출
3 weeks ago
71
컴투스, 신작 '제우스: 오만의 신' 사전 다운로드 당일 애플 앱스토어 인기 1위
3 weeks ago
68

남궁훈 아이즈 대표, 카카오게임즈 지분 1% 매입…"게임산업 다시 성장할 것"
3 weeks ago
64

 English (US) ·
© Clint IT 2026. All rights are reserved
