
 2 weeks ago
14
한국인터넷진흥원(KISA)은 지난 21일 서울 종로구 HJ비즈니스센터 광화문점에서 '이슈앤톡' 행사를 개최했다. 배승권 KISA 취약점관리센터장(왼쪽)과 김은성 KISA 위협대응정책팀장이 기자들과 질의응답을 하고 있다. (사진=KISA) 정부가 오픈AI의 사이버보안 특화 인공지능(AI)을 국가 기반시설 취약점 점검에 투입했다. 사람이 일주일에서 한 달가량 걸리던 취약점 탐색 소요 시간을 단축하며 유효 취약점을 찾아내는 성과를 거두고 있다. 배승권 한국인터넷진흥원(KISA) 취약점관리센터장은 지난 21일 서울 광화문에서 열린 '이슈앤톡' 행사를 통해 “국가 기반시설 대외 공개 웹페이지와 이들이 사용하는 상용·오픈소스 소프트웨어를 점검하고 있다”며 “AI가 찾은 10건 중 유효한 취약점은 5~6건 수준”이라고 밝혔다. 이어 “전문인력을 투입할 때 일주일, 한 달이 걸렸던 업무를 AI가 훨씬 짧은 시간 내 수행하고 있어 큰 도움이 되고 있다”고 전했다. 과학기술정보통신부와 KISA는 지난 5월부터 오픈AI의 GTAC 프로그램에 참여했고, 보안에 특화된 프런티어 AI 모델 'GPT-5.5 사이버'를 취약점 점검에 본격 활용하기 시작했다. KISA는 쏟아지는 취약점에 대응하기 위해 내부 분석·검증 업무에 AI를 적용하는 방안도 추진하고 있다. 실제 조치가 필요한 유효 취약점을 빠르게 가려내는 시간을 줄이겠다는 취지다. 또 유효하지 않은 취약점 제보가 기업의 분석·조치 부담으로 이어지는 문제를 줄이기 위해 보호나라 등에 마련된 관련 운영 지침도 정비할 계획이다. KISA는 취약점을 발견 이후 얼마나 신속하게 조치하느냐도 중요해지고 있다고 강조했다. 공격자들의 AI 활용으로 인해 취약점이 공개된 뒤 악용되는데 걸리는 시간이 수일에서 수시간 단위로 줄고 있기 때문이다. 실제 지난해 악용된 취약점의 29%는 공개 당일 또는 공개 이전부터 공격에 활용됐다. 반면 기업의 패치 소요 기간은 평균 43일로 전년 32일보다 오히려 늘었다. 악용이 확인된 취약점의 완전 조치율도 26%에 그쳤다. 공격과 대응 간 시간 격차를 줄이기 위해 해외에서는 구체적인 조치 시한을 설정하는 움직임도 나타나고 있다. 미국은 지난 6월 사이버보안·인프라보안국(CISA)이 '취약점 대응 지침(BOD 26-04)'을 통해 연방민간행정부기관(FCEB)의 고위험 취약점 조치 시한을 최단 3일로 설정했다. 전체 공공·민간에 적용되는 기준은 아니지만 시한을 구체적으...
Related
AMD 리사 수, 전영현과 재회…삼성전자와 AI 반도체 협력 논의
32 minutes ago
0
[2026 국감] 최민희 "댓글 없애면 안 되나"⋯네이버 "긍정 기능도, 우려 공...
34 minutes ago
0

차는 무거워지는데 안전관리는 '구멍'…기계식 주차장 43.7%가 20년 이상
35 minutes ago
0
리사 수 AMD CEO "한국 게이머는 세계 최고…삼성·SK와 3~5년 내다본다"
1 hour ago
3

천재교육, AI 평가·학습 지원 'T셀파' 교사 연수 제공
1 hour ago
3
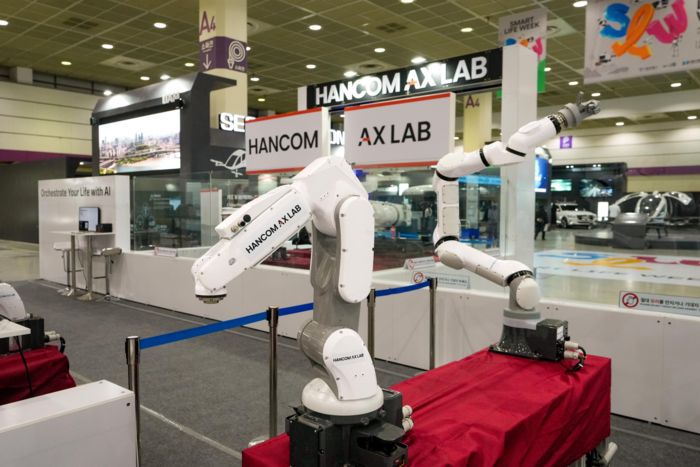
한컴이노스트림, SLW서 AI 교육 브랜드 '한컴 AX 랩' 알려
1 hour ago
3

[위클리AI] 오픈AI부터 메타까지, 에이전트 앞세워 기업 시장 공략 나선다
2 hours ago
3
Popular


프로들도 줄지어 샷 점검… KLPGA 스타 사랑방 된 더헤븐CC 연습장
2 weeks ago
73

iOS 27, iPadOS 27, macOS 27
3 weeks ago
69

손흥민 선제골 발판·골대 불운…LAFC, 7경기 만에 승리
3 weeks ago
65


영림원소프트랩, 나람 통합 ERP 구축…사료 제조·물류·회계 데이터 하나로
2 weeks ago
62



'이 악문' 김영범, 자유형 50m '대회 신기록' 금메달
2 weeks ago
55

 English (US) ·
© Clint IT 2026. All rights are reserved
