
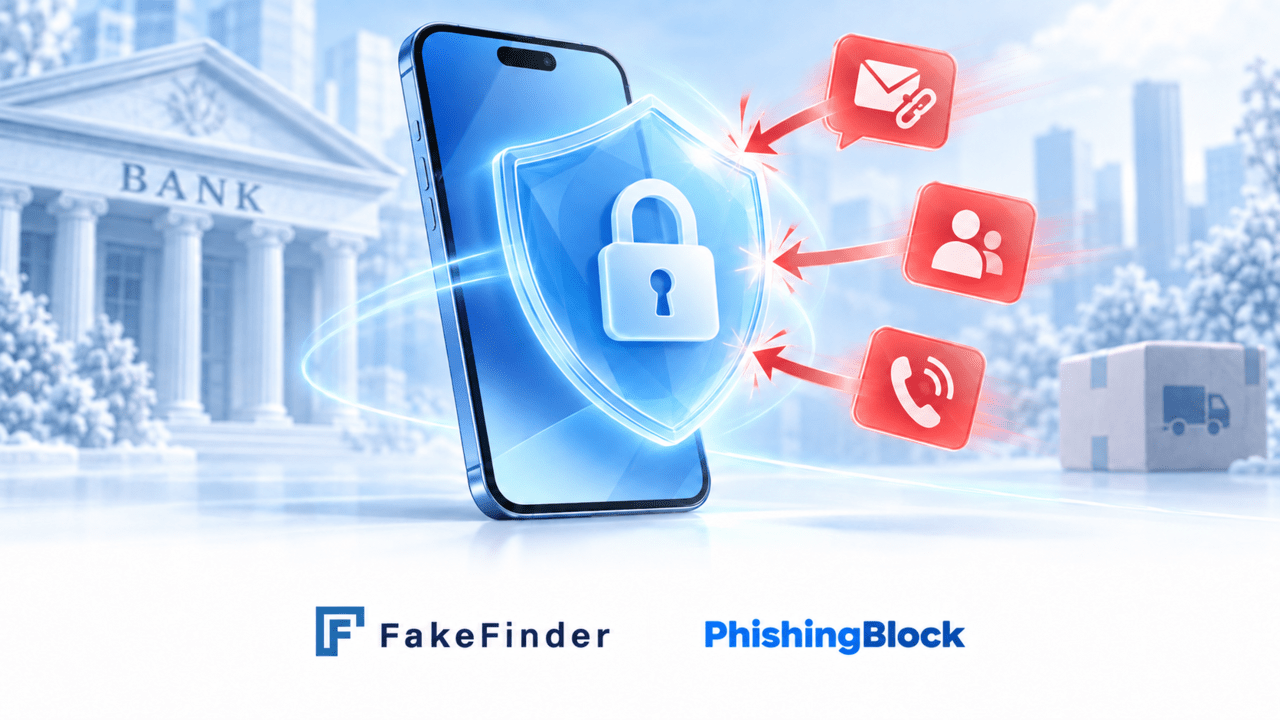
 [사진=에버스핀 제공]
[아이티비즈 박미숙 기자] 에버스핀이 추석을 앞두고 택배와 결제 안내를 가장한 피싱문자에 대한 주의를 당부했다.
에버스핀은 추석 명절 피싱 피해 예방을 위해 악성앱 탐지 솔루션 ‘페이크파인더(FakeFinder)’로 국내 주요 금융사에서 수집한 9월 탐지 데이터를 분석하고, 스마트폰에서 발견된 주요 악성 기능을 공개했다.
이번 분석 대상은 9월 1일부터 21일까지 위험 등급인 ‘DANGER’로 분류된 탐지 데이터 중 집계 건수 상위 30개 항목이다.
해당 항목에는 1,381건이었다. 공공·금융기관 사칭 및 추가 악성앱 설치 유도 유형이 903건(65.4%), 개인정보 탈취 유형이 428건(31.0%), 전화 가로채기 유형이 50건(3.6%)으로 나타났다. 이는 상위 항목의 탐지 집계이며 피해자 수를 의미하지 않는다.
가장 많은 비중을 차지한 유형은 기관 사칭이나 추가 앱 설치를 통해 후속 피해를 유도하는 악성앱이었다. 공공기관이나 금융기관을 가장해 개인정보 입력과 송금을 유도하거나, 다른 악성앱을 설치하도록 해 공격을 이어가는 방식이다.
개인정보 탈취 유형은 스마트폰에 저장된 연락처, 문자, 사진, 메모 등을 노린다. 앱에 허용된 권한과 악성 기능에 따라 접근할 수 있는 정보가 달라지며, 탈취된 정보는 사칭 연락이나 추가 금융사기에 악용될 수 있다. 이용자가 단순한 배송 조회나 본인 확인 절차로 생각했던 행동이 후속 범죄의 출발점이 되는 것이다.
전화 가로채기는 피해자가 사실을 확인하려는 과정까지 방해한다. 단말기의 수·발신 전화를 조작해 범죄자가 지정한 번호로 연결하는 방식으로, 이용자가 정상적인 기관에 연락한다고 생각해도 실제로는 범죄자와 통화하게 될 수 있다.
에버스핀 관계자는 "이러한 위험에 대응하려면 문자 내용에 대한 주의와 함께 스마트폰에 설치되는 앱의 악성 여부를 판별하는 기술이 필요하다"고 말했다.













 English (US) ·
