 1 hour ago
3
릭 배노버 빔 소프트웨어 제품전략 부사장 지난해 큰맘 먹고 도입한 인공지능(AI) 툴이 벌써 옛날 기술처럼 느껴질 만큼 기술 변화가 빠르다. 이제 리스크는 AI 모델 자체에 있지 않다. AI 에이전트가 기업의 데이터와 인프라에 연결되는 순간, 모델의 문제는 곧 데이터의 문제가 되고 결국 비즈니스 전체의 위협으로 번지게 된다. 티빙이 발표한 개인정보 유출사고 조사 결과는 변화한 위험 환경을 단적으로 보여준다. 공격자는 '개발자 접속키'를 탈취해 내부 시스템에 무단으로 접근했고, 약 3954만개 계정의 정보를 빼냈다. 이제 자격증명 하나로 어디까지 접근할 수 있는지, 이상 징후를 얼마나 빨리 잡아낼 수 있는지는 모든 기업이 스스로에게 던져야 할 질문이 됐다. AI 에이전트의 본격 도입을 생각하면, 이 질문의 무게와 속도는 이전과는 비교할 수 없을 만큼 커진다. AI 에이전트는 여러 시스템에 걸친 권한을 활용해 콘텐츠를 게시하고, 소프트웨어를 배포하고, 기록을 업데이트하며, 워크플로를 실행할 수 있다. 접근 권한이 잘못 설계되면 단일 업무를 수행하는 데 필요한 개별 임직원의 권한보다 훨씬 광범위한 권한을 갖게 될 수 있다. 이들에 대한 사람의 감독은 여전히 필수적이지만, 그것만으로 머신 레벨의 속도로 일어나는 행동을 실시간으로 통제하기는 어렵다. 티빙은 사고 후속 대책으로 2030년까지 정보보호 투자를 이전 5년간의 약 4배 수준으로 확대하겠다고 밝혔다. 향후 5년간 보안 전문인력도 현재의 약 3배 수준으로 늘리고, 접근 권한의 상시 검증과 최소 권한 부여 등 제로 트러스트 원칙을 중심으로 보안 체계를 재구축할 계획이다. 하지만 제로 트러스트의 대상은 '사람'만이 아니다. 애플리케이션과 서비스, 워크로드, AI 에이전트에도 같은 원칙을 적용해야 한다. 안타깝게도 많은 제로 트러스트 시스템은 사람과 기기 위주로 맞춰져 있다. 사람의 손이 미치지 않는 자동화 계정, 응용 프로그램 인터페이스(API), 권한을 넘겨받은 에이전트가 민감한 데이터에 직접 손을 대는 상황은 감시망을 벗어나곤 한다. 이른바 '섀도 에이전트'는 기업이 미처 파악하지 못한 보안 공백을 키울 수 있다. AI 시대에는 '데이터'를 첫번째 통제선으로 삼아야 한다. 어떤 데이터가 민감한 지 분류하고, 접근 정책과 마스킹, 토큰화, 암호화, 데이터 유출 방지(DLP) 정책을 적용해야 한다. 이를 통해 에이전트가 어떤 데이터를 조회할 수 있는지, 무엇을 외부로...
Related

[스케일업] 30년 동양철학 연구와 AI의 결합, 글로벌 웰니스 시장 두드리는 ‘푸리(Pouri)’
50 minutes ago
2

엠피웨이브 “시끄러운 곳에서 원하는 소리만 또렷하게, AI 음성 전처리” [SBA 혁신기업]
54 minutes ago
2
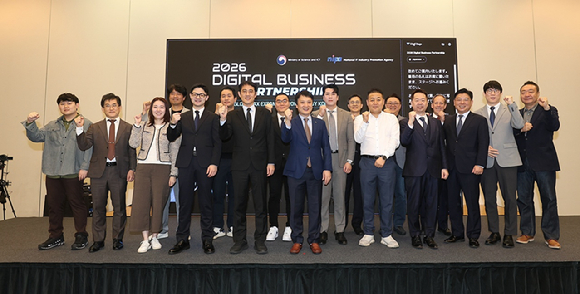
NIPA, 일본 도쿄서 디지털 시장 개척 활동 진행
59 minutes ago
2
특부가협회, 카카오 알림톡 차단 기능 문제 제기…방미통위에 신고
59 minutes ago
2
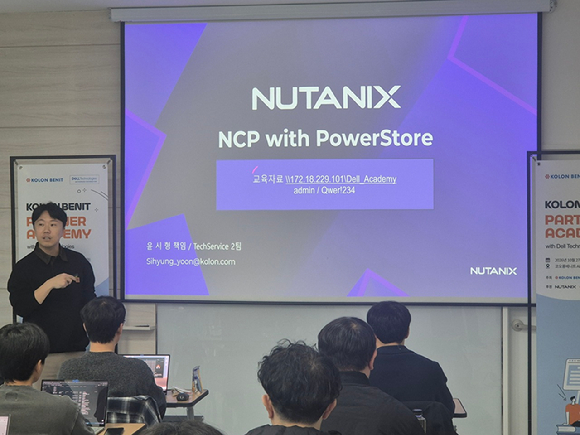
코오롱베니트, 파트너사 엔지니어 대상 기술 교육 프로그램 진행
1 hour ago
3
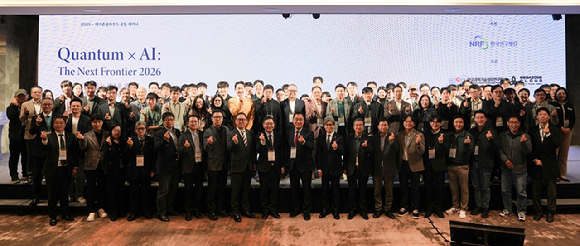
메가존클라우드·KISTI, 양자컴퓨팅·AI 융합 세미나 공동 개최
1 hour ago
3

[머니톡스] 수도권 아파트 변곡점…긴축과 '5km 내' 공급 신호
1 hour ago
2

김형철 예비역 중장이 말하는 메이크델타 “당신만의 주식 코치, 당주”
1 hour ago
2
Popular

직장인으로서 부를 쌓는 방법
2 weeks ago
458
Show GN: suta — AI가 생성한 UI문제를 줄이는 스킬
2 weeks ago
373

[아시안게임] 유도 김민종, 남자 100㎏이상급 동메달…2회 연속 메달
3 weeks ago
365
[2026 노벨상] 생리의학상…뇌에 대한 이해 바꿔놓은 이들에게
3 weeks ago
358
Show GN: 5달러 시계에 Claude·Codex 사용량을 띄워봤습니다
3 weeks ago
358
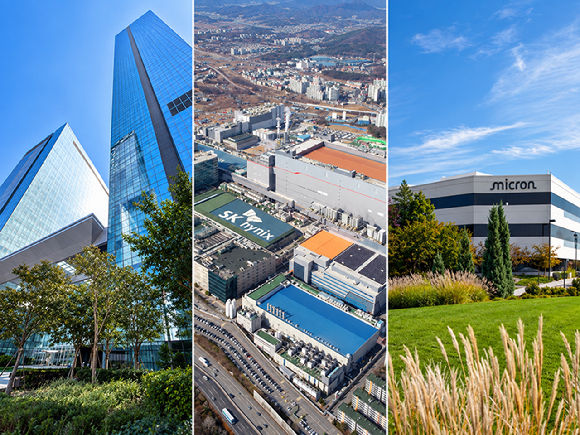
마이크론이 먼저 확인한 메모리 호황…삼성·SK하이닉스는 '비용 변수'
3 weeks ago
353
방탄소년단, 자체예능 '달려라 방탄 2.0'으로 돌아온다
4 weeks ago
350

How DataXStream Accelerates Sales and Customer Engagement wi...
3 weeks ago
348

박진영, 12월 서울서 사흘간 연말 콘서트 '웨트'
3 weeks ago
348
로민 '다큐먼트 AI 플랫폼', KISA 클라우드 보안인증 획득
3 weeks ago
343
 English (US) ·
© Clint IT 2026. All rights are reserved
