사후 대응 미흡에도 최대 5점 감점…모의해킹·취약점 점검 반영 3년 연속 D등급·매년 하락 기관은 등급 별도 공개 추진 [아이뉴스24 최효경 기자] 개인정보보호위원회가 공공기관에서 개인정보 유출 사고가 발생할 경우 개인정보 보호수준 평가의 최대 감점 폭을 기존 10점에서 20점으로 늘린다. 사고 뒤 대응이 미흡한 기관에도 최대 5점의 추가 감점을 부과한다.개인정보보호위원회. [사진=연합뉴스 ]개인정보위는 13일 공공기관 개인정보 보호수준 평가의 실효성을 높이기 위해 이 같은 제도 개선을 추진한다고 밝혔다. S등급을 받은 공공기관에서도 개인정보 유출 사고가 잇따르면서 평가가 유명무실하다는 지적이 나온 데 따른 조치다.공공기관 개인정보 보호수준 평가는 개인정보보호법에 따라 2024년부터 시행된 법정 평가다. 개인정보위는 매년 1450여개 공공기관을 대상으로 법적 의무 이행 여부와 전담 인력·예산 확보 등 개인정보 보호 관리체계를 점검한다.개인정보위는 2026년도 평가부터 사고 발생 시 적용하는 최대 감점을 20점으로 상향한다. 유출 사고 이후 이용자 통지나 피해 구제 등 사후 조치가 미흡한 경우에도 최대 5점을 감점할 방침이다.사전 예방 지표도 강화한다. 개인정보위는 '사고 예방과 대응 노력' 지표를 새로 만들어 모의해킹과 취약점 점검 실적을 평가에 직접 반영한다. 올해는 내부자 보안을 테마 지표로 선정해 집중 점검하고, 개인정보 보호를 위한 기관장 노력 지표의 배점도 확대한다.개인정보위는 현행 평가가 기관의 보호체계와 안전조치 이행 여부를 살피는 사전 예방 제도인 만큼, 대규모 기관의 실제 보안 수준을 한 번의 평가로 모두 가늠하는 데에는 한계가 있다고 설명했다.미흡 등급 기관에 대한 사후 관리도 강화한다. 개인정보위는 평가 결과를 상급 기관과 감독부처에 통보하는 방안을 추진하고, 미흡 기관에는 보완 조치서를 제출받아 이행 노력을 다음 해 평가에 반영할 계획이다.최근 3년 연속 D등급을 받았거나 최근 3년간 등급이 매년 하락한 기관은 결과 발표 때 3개년 등급을 별도로 공개한다. 연속해서 미흡 등급을 받은 기관에는 개선권고를 부과하고, 명단 공표도 추진한다.개인정보위는 평가 제도 개편과 함께 공공부문 개인정보 보호 인력·예산 확충을 지원하고, 전문 개인정보보호책임자(CPO)를 중심으로 기관별 보호체계 정비를 이어갈 방침이다./최효경 기자([email protected]) 포토뉴스
Related

KT, 3분기 주당 600원 현금배당 결정…총 1420억원 규모
14 minutes ago
0
“공공기관, 개인정보 관리 사각지대…외부 설문·API 보안 허점”
29 minutes ago
0
“AI의 진화, 똑똑함에서 정확함으로”…AI 플랫폼기업 팔레트, 'Palette Agent' 선봬
42 minutes ago
0
넥슨 '블루 아카이브', 11월 글로벌 서비스 5주년 페스티벌 개최
1 hour ago
2
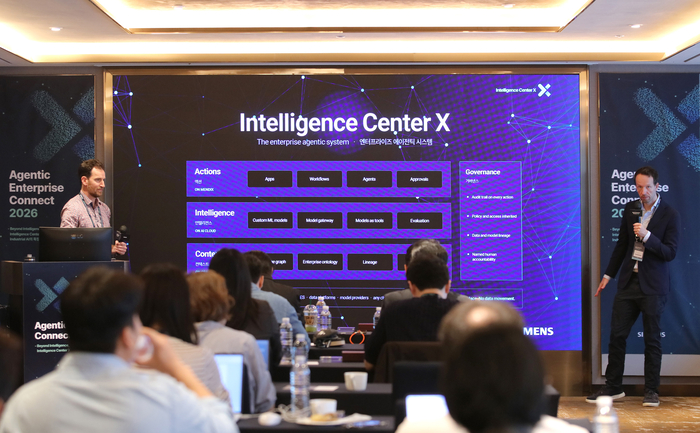
지멘스, AX 실행 로드맵 제시…'인텔리전스 센터 X' 본격 가동
1 hour ago
2

LG CNS, 국내 첫 앤트로픽 CPN '프리퍼드' 등급 획득
1 hour ago
4
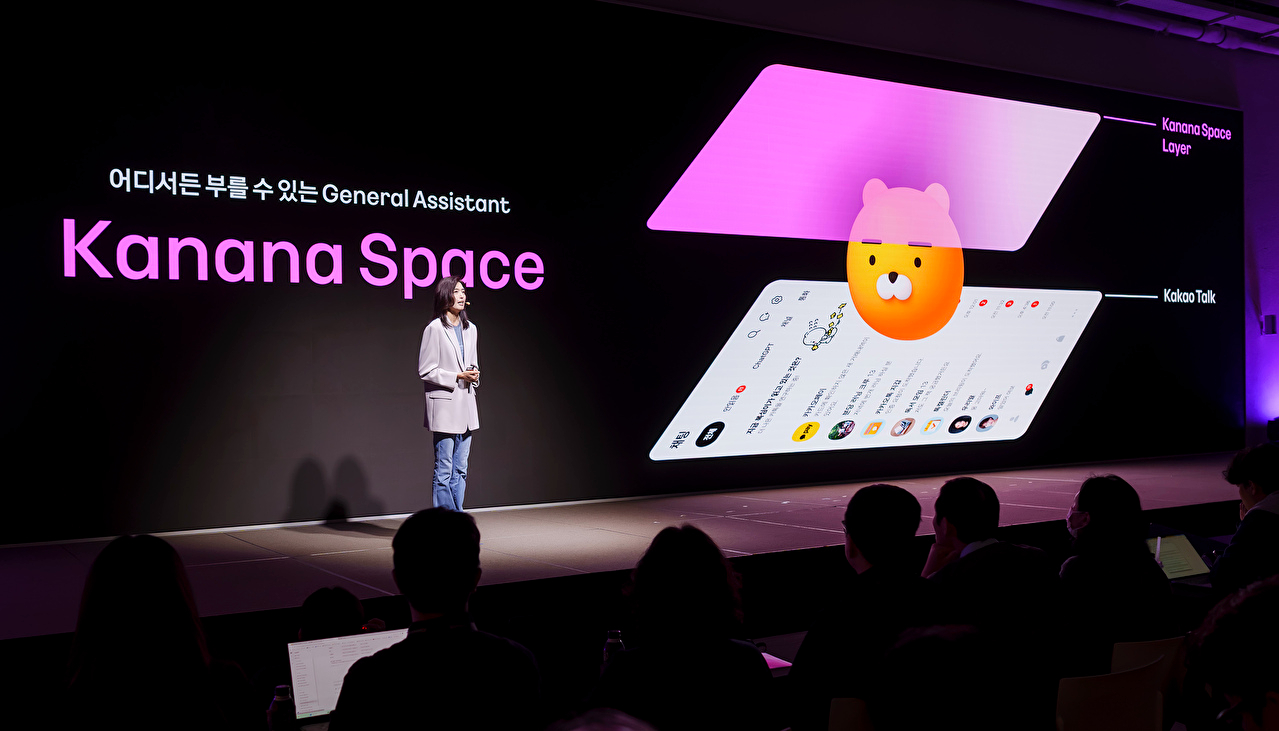
카카오 "AI로 다음 10년도 연결"⋯'말하면 척척' 카톡 AI 비서 1...
1 hour ago
2
[2026 국감] 탈퇴회원 정보 유출 사례 3년간 316만건⋯김현정 "사전 점검해야"
1 hour ago
2
Popular

[아시안게임] 유도 김민종, 남자 100㎏이상급 동메달…2회 연속 메달
1 week ago
136

마이크론이 먼저 확인한 메모리 호황…삼성·SK하이닉스는 '비용 변수'
1 week ago
123

박진영, 12월 서울서 사흘간 연말 콘서트 '웨트'
1 week ago
122

Show GN: 5달러 시계에 Claude·Codex 사용량을 띄워봤습니다
1 week ago
120
방탄소년단, 자체예능 '달려라 방탄 2.0'으로 돌아온다
1 week ago
118
[2026 노벨상] 생리의학상…뇌에 대한 이해 바꿔놓은 이들에게
1 week ago
118

Accelerate your SAP modernization with Kiro
1 week ago
116

김재열, 동계올림픽 7개 종목 협의체 이끈다…WOF 회장 선출
1 week ago
106
로민 '다큐먼트 AI 플랫폼', KISA 클라우드 보안인증 획득
1 week ago
100
 English (US) ·
© Clint IT 2026. All rights are reserved
