 2 hours ago
4
쿠도커뮤니케이션(대표 김용식)은 국내 독점 총판을 맡고 있는 글로벌 오픈소스 보안 전문기업 턱스케어(TuxCare)의 PHP 보안 지원 솔루션을 통해, 지원 종료(EOL) PHP를 운영하는 국내 기업의 보안 공백을 줄이기 위한 대응 방안을 제시했다. 최근 웹서비스 개발에 널리 사용되는 PHP에서 원격 코드 실행으로 이어질 수 있는 'PHP2Shell' 취약점이 공개되면서 기업과 기관의 신속한 보안 업데이트 필요성이 커지고 있다. 이후 별도의 신규 취약점까지 추가로 확인되면서, 기존 패치 적용 여부뿐 아니라 운영 환경과 서버 설정에 대한 지속적인 점검도 요구된다. 특히 지원이 종료된 PHP를 사용하는 기업은 보안 업데이트와 서비스 운영을 함께 고려해야 한다. 기존 애플리케이션이나 확장 모듈의 호환성 문제로 상위 버전 전환에 시간이 필요할 수 있고, 운영을 외부 업체에 위탁한 경우에는 실제 사용 중인 PHP 환경과 패치 적용 여부를 확인하는 과정도 필요하다. 턱스케어는 'ELS for Runtimes'를 통해 지원 종료 PHP를 포함한 지원 대상 환경에 보안 업데이트를 제공한다. 이번 PHP2Shell 취약점인 CVE-2026-109618과 CVE-2026-109619에 대해서도 보안 수정사항을 반영한 PHP 패키지를 제공하고 있다. 핵심은 기존 버전 계열에 보안 수정사항을 반영하는 '백포트' 방식이다. PHP 상위 버전으로 즉시 전환하기 어려운 기업도 지원 대상 환경에서는 보안 수정사항이 적용된 패키지를 활용해 취약점에 대응하고, 애플리케이션 검증과 단계적인 업그레이드를 준비할 수 있다. 실제 적용 가능 여부는 운영체제, PHP 버전, 패키지 구성 및 사용 중인 확장 모듈에 따라 확인해야 한다. 다만 기존 PHP2Shell 대응과 이후 추가로 공개된 취약점은 구분해야 한다. 한국인터넷진흥원(KISA)은 지난 24일 공지를 통해 신규 취약점 CVE-2026-115560이 특정 세션 설정 조합에서 발생할 수 있으며, 21일 배포된 PHP 보안 업데이트로는 해결되지 않는다고 안내했다. 해당 공지는 영향을 받는 환경에 대해 파일 업로드 진행 상황 추적 기능을 비활성화하고 모든 PHP 작업 프로세스를 재시작하는 임시 조치를 권고했다. 이에 기업은 PHP 사용 여부와 버전, 패키지 공급 경로를 먼저 파악하고 각 환경에 맞는 보안 업데이트와 추가 조치 사항을 확인해야 한다. 패키지 업데이트 이후에는 실제 웹서비스를 처리하는 ...
Related

'인앱 결제' 과징금 429억원⋯구글 "의결서 검토 후 향후 대응 결정"...
17 minutes ago
0
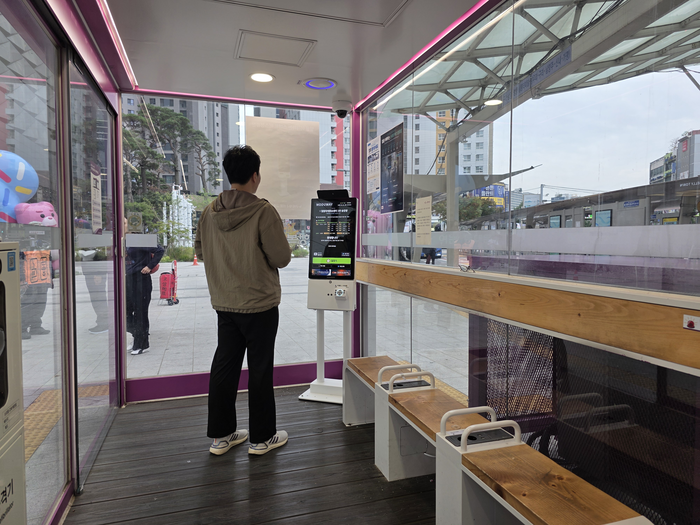
“말만 하면 버스 안내 끝”… 서울시 최초 '대화형 AI 음성인식 정류장', 청량리에서 첫 운영
26 minutes ago
0
웹케시, K-엑사원 기반 금융 AI 에이전트 개발⋯독파모 참여
30 minutes ago
0
아이티센피엔에스, 블랙베리와 국방·공공 보안시장 공략
31 minutes ago
0
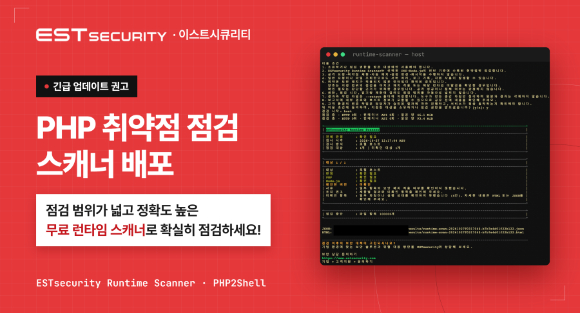
이스트시큐리티, 'PHP2Shell' 취약점 긴급 점검 도구 무료 배포
31 minutes ago
0

[콘텐츠 핫&뉴] ‘미르의 전설2’, 환영의 세계 이벤트
39 minutes ago
1
[데이터뉴스]AI 보호 시장, 2년 만에 2.7배…2028년 77억달러
49 minutes ago
1
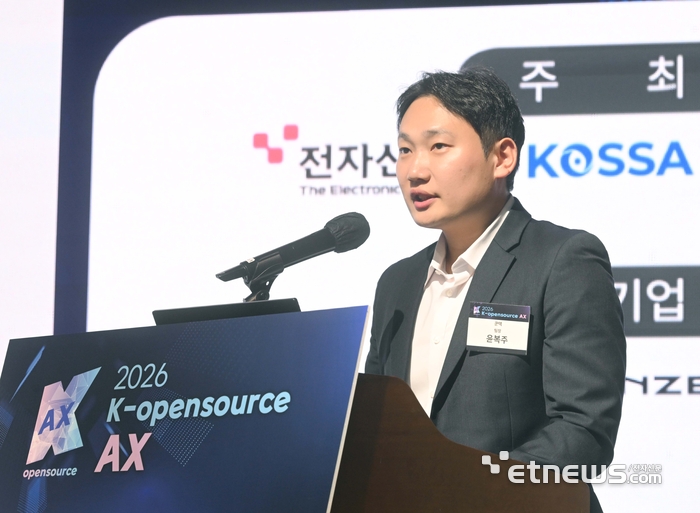
[2026 K-오픈소스 AX] 쿤텍 “오픈소스, 반입·관리 체계 갖춰야”
49 minutes ago
1
Popular

직장인으로서 부를 쌓는 방법
2 weeks ago
431

[아시안게임] 유도 김민종, 남자 100㎏이상급 동메달…2회 연속 메달
3 weeks ago
348
[2026 노벨상] 생리의학상…뇌에 대한 이해 바꿔놓은 이들에게
3 weeks ago
342
Show GN: suta — AI가 생성한 UI문제를 줄이는 스킬
2 weeks ago
341
Show GN: 5달러 시계에 Claude·Codex 사용량을 띄워봤습니다
3 weeks ago
340
마이크론이 먼저 확인한 메모리 호황…삼성·SK하이닉스는 '비용 변수'
3 weeks ago
336
방탄소년단, 자체예능 '달려라 방탄 2.0'으로 돌아온다
3 weeks ago
334

How DataXStream Accelerates Sales and Customer Engagement wi...
3 weeks ago
334

박진영, 12월 서울서 사흘간 연말 콘서트 '웨트'
3 weeks ago
332
로민 '다큐먼트 AI 플랫폼', KISA 클라우드 보안인증 획득
3 weeks ago
328
 English (US) ·
© Clint IT 2026. All rights are reserved
