 2 hours ago
1
채성준 서경대 군사학과 교수·안보전략연구소장·전 국가안보전략연구원 연구위원 국가정보원의 직무 범위를 보완한 국정원법 개정안이 지난 3일 국회 본회의를 통과했다. 개별 법령에 흩어져 있던 관련 업무의 근거를 보다 명확히 규정한 것이다. 문재인 정부 당시 국내 보안정보 조직과 대공수사권이 사실상 폐지된 이후, 국정원의 기능과 역할을 재정립하는 의미 있는 전환점이다. 이번 개정에서 특히 주목할 부분은 사이버안보 직무의 확대다. 기존에는 국제·국가배후 해킹조직의 활동이 확인된 경우를 중심으로 국정원이 관련 정보를 수집하고 조사할 수 있었다. 앞으로는 해킹 수법과 피해 양상 등에 비추어 국제·국가배후 세력의 소행으로 의심되는 단계에서도 배후 규명을 위한 정보활동이 가능해진다. 공격 주체를 조기에 식별하고 추가 피해를 차단할 제도적 기반이 마련된 셈이다. 오늘날 사이버 공간은 평시와 전시의 경계가 사라진 새로운 전장이다. 국가기반시설과 금융·통신·전력·교통망은 물론 국방지휘체계까지 모두 네트워크로 연결돼 있다. 적대 세력은 미사일 한 발 쏘지 않고도 악성코드 침투와 공급망 공격, 시스템 교란을 통해 국가 기능을 마비시키고 막대한 피해를 일으킬 수 있다. 북한의 암호화폐 탈취와 방산·첨단기술 해킹, 중국계 해킹조직의 군사·외교정보 수집, 러시아의 국가기반시설 공격은 사이버 공격이 범죄를 넘어 국가전략의 수단으로 활용되고 있음을 보여준다. 특히 국가배후 해킹조직은 공격 경로를 여러 국가로 우회하고 민간 서버와 정상적인 소프트웨어 공급망까지 악용한다. 공격이 발생한 뒤 흔적만 추적하는 사후 대응으로는 한계가 있다. 사이버 공격은 배후를 즉시 확인하기 어렵다는 특징도 있다. 공격 주체가 명확해질 때까지 기다리면 초기 대응의 골든타임을 놓칠 수 있다. 해킹 수법과 악성코드, 공격에 이용된 기반시설, 과거 활동 양상 등을 종합해 배후를 추적하려면 해외 정보망과 기술 분석 역량을 함께 갖춘 국가정보기관의 역할이 필수적이다. 경제안보 역시 이러한 사이버 위협과 분리해 생각할 수 없다. 과거에는 군사력과 영토가 국력의 척도였다면, 오늘날에는 반도체와 인공지능(AI), 배터리, 로봇, 핵심 광물과 공급망이 국가 경쟁력을 좌우한다. 미국과 중국의 패권 경쟁도 첨단기술과 산업정보, 공급망을 둘러싼 경쟁으로 확장되고 있다. 세계 최고 수준의 반도체와 배터리, 조선, 방위산업을 보유한 우리나라에서 첨단기술 유출은 곧 국가 경쟁력의 손실이다. 더욱...
Related
[정유신의 핀테크스토리]나스닥이 블록체인으로 간다, 증권시장은 어떻게 바뀔까
2 hours ago
1
[ET시론]지속가능한 AI 인프라 경쟁력을 확보해야
2 hours ago
1
[人사이트] '전국 해커톤' 대상 수상 이상철씨 “AI와 사람이 함께 만드는 안전관리 개발자가 꿈”
2 hours ago
1
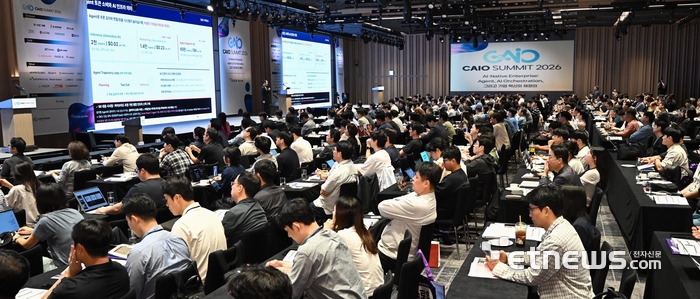
[사설] CAIO 지휘시대, 우리가 앞서가자
2 hours ago
0
[이진호의 퓨처로그] 리더의 신뢰감
6 hours ago
0
[인사] 대구CBS
7 hours ago
0
[인사] 행정안전부
7 hours ago
0
[부음]한효정(카카오 차장)씨 시부상
1 day ago
2
Popular

[팟캐스트] OAuth, 제대로 이해하고 쓰고 있나요?
3 weeks ago
97
고철
4 weeks ago
94

연상호, 토론토영화제서 고레에다 감독과 대담
3 weeks ago
84
취준생 목소리에 귀기울인 '라이너 라이트'..."자소서 기능 이용자 수 13배 늘...
3 weeks ago
79

‘붉은사막’, 게임스컴 어워드 에픽·최고의 PC 게임 후보작 올라
3 weeks ago
78
잔나비, 첫 아시아 투어 곳곳서 떼창 물결…"기적같은 일"
3 weeks ago
78
김재윤 통산 220세이브…삼성, 2연패 탈출
4 weeks ago
73
컴투스, 신작 '제우스: 오만의 신' 사전 다운로드 당일 애플 앱스토어 인기 1위
3 weeks ago
71

남궁훈 아이즈 대표, 카카오게임즈 지분 1% 매입…"게임산업 다시 성장할 것"
3 weeks ago
68

 English (US) ·
© Clint IT 2026. All rights are reserved
