 1 hour ago
3
Hacker News 의견들 Archive.today는 archive.is와 같은 서비스이며, HN 게시물 상당수에 댓글로 이 서비스의 링크가 달림. 발견 경위를 설명하는 댓글은 다음과 같음. https://old.reddit.com/r/Seattle/comments/1xhf6qp/archivetod... 수정: 외부 검증도 상세 분석도 없으므로 제목을 “발견했다고 주장”으로 붙였어야 할지도 모르겠음. 그래도 일단 공유할 필요가 있다고 판단함. 과거 HN에도 Archive.today의 DDoS 공격과 이상 동작에 관한 글이 올라왔음. “Archive.today가 내 블로그에 DDoS 공격을 유도하고 있음”: https://news.ycombinator.com/item?id=46843805 — 8개월 전, 366점, 댓글 178개임. “Ask HN: archive.today의 이상한 동작?”: https://news.ycombinator.com/item?id=46624740 — 9개월 전, 140점, 댓글 71개임. 로그인 없이 볼 수 있는 주소는 https://reddit.com/r/Seattle/comments/1xhf6qp/archivetoday_l...임. 다만 원문은 해당 사이트가 보관된 자기 페이지에 악성코드를 삽입했다는 뜻으로 읽히는데, HN 제목은 archive.today가 삽입했다고 되어 있어 혼란스러움. 위 수정 내용을 명확히 하자면, HN 운영진이 제목을 r/Seattle 원문 제목과 똑같이 변경했으며, 이해할 만한 조치임. 평소 제목을 자의적으로 바꾸지 말라는 규칙을 존중하지만, 이번 원문 제목은 해당 서브레딧에만 통하는 내용이라 예외라고 생각했음. 내가 처음 붙인 제목은 대략 “r/Seattle 운영진, archive.today의 악성코드 삽입 발견 후 사이트 금지”였음. 지금까지 archive.org의 일부인 줄 알았고, 왜 싫어하는지 이해하지 못했는데 이제야 알게 됨. old.reddit.com은 로그인 없이 볼 수 없어 매력이 많이 떨어졌음. reddit.com은 비로그인 상태에서도 볼 수 있지만 old.reddit.com은 그렇지 않음. 또 이런 일인가? 이전에도 비슷한 사건이 있었음. https://www.tomshardware.com/software/search-engines/archive... 당시 HN 글은 https://news.ycombinator.com/item?id=4...
Related

Artificial Analysis Intelligence Index v5 - 비공개 평가 비중을 60%로 ...
10 minutes ago
0
NVIDIA Nemotron 3.5 Transcribe: 40개 언어를 지원하는 공개 음성 인식 모델
14 minutes ago
0
이대로는 지속 가능하지 않다
16 minutes ago
0
잠복 ICE 요원 포함 미국 국토안보부 인력 4만 1,000명 이상의 정보 유출
47 minutes ago
1
Show GN: 배틀즈 - 컴퓨터 연습과 친구 온라인 대전을 제공하는 보드게임 모음
1 hour ago
2
Meta, 전국 캠페인 도중 No Kings Instagram 계정을 검열
1 hour ago
2
DAYJOB: Tax - 전문 세무 과제 50개로 AI 에이전트 평가하기
2 hours ago
3
Popular
직장인으로서 부를 쌓는 방법
2 weeks ago
449
Show GN: suta — AI가 생성한 UI문제를 줄이는 스킬
2 weeks ago
362

[아시안게임] 유도 김민종, 남자 100㎏이상급 동메달…2회 연속 메달
3 weeks ago
358
Show GN: 5달러 시계에 Claude·Codex 사용량을 띄워봤습니다
3 weeks ago
353
[2026 노벨상] 생리의학상…뇌에 대한 이해 바꿔놓은 이들에게
3 weeks ago
352
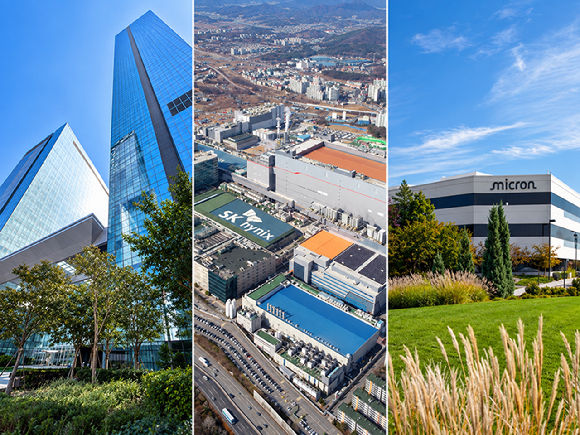
마이크론이 먼저 확인한 메모리 호황…삼성·SK하이닉스는 '비용 변수'
3 weeks ago
346
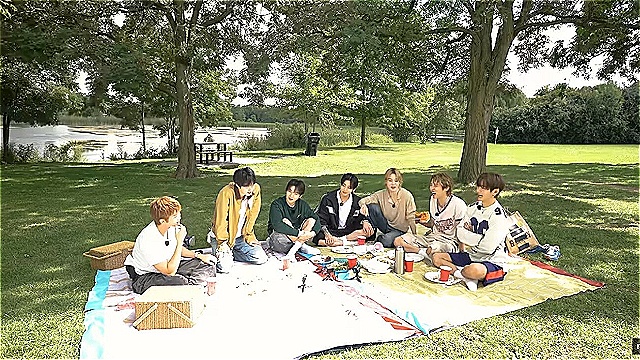
방탄소년단, 자체예능 '달려라 방탄 2.0'으로 돌아온다
3 weeks ago
344

How DataXStream Accelerates Sales and Customer Engagement wi...
3 weeks ago
343

박진영, 12월 서울서 사흘간 연말 콘서트 '웨트'
3 weeks ago
342
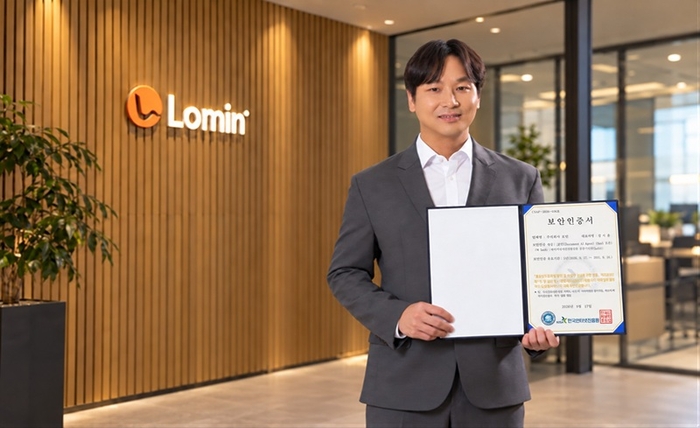
로민 '다큐먼트 AI 플랫폼', KISA 클라우드 보안인증 획득
3 weeks ago
338
 English (US) ·
© Clint IT 2026. All rights are reserved
