
[사진=비트디펜더 제공] 글로벌 사이버보안 기업 비트디펜더(Bitdefender)가 Linux를 겨냥한 사이버 위협 급증에 대응해 GravityZone EDR/XDR/MDR을 앞세우고 국내 기업 보안 시장 공략을 강화한다. Linux는 클라우드, 데이터 센터, 서버 및 컨테이너 환경 등 기업 IT 인프라의 핵심 운영체제로 자리 잡고 있지만, 공격자 역시 정상적인 시스템 도구를 악용하는 LOTL(Living off the Land) 공격과 네트워크 기반 공격 등 다양한 방식으로 Linux 환경을 노리고 있다. 이에 따라 Linux 보안 역시 알려진 악성코드를 탐지하는 안티바이러스 중심의 방어에서 벗어나 공격을 사전에 예방하고, 위협을 탐지하며, 침해 발생 시 신속하게 대응하는 통합 보안 전략이 요구되고 있다. 비트디펜더의 GravityZone EDR/XDR/MDR은 이러한 보안 요구에 대응해 엔드포인트 보호와 위협 탐지·대응을 통합하고, Linux를 포함한 다양한 환경에서 발생하는 보안 이벤트와 위험 정보를 중앙에서 관리할 수 있도록 지원한다. 특히 Linux 환경에서는 안티멀웨어 방어와 함께 EDR, Network Attack Defense, 애플리케이션 제어, PHASR 기반 공격 표면 축소 및 컨테이너 보호 등을 통해 다계층 보안을 제공한다. 비트디펜더는 단순히 공격을 탐지하는 데 그치지 않고 공격이 발생하기 전 공격 표면을 줄이는 예방 중심의 보안을 강조한다. 대표적인 기술인 PHASR(Proactive Hardening and Attack Surface Reduction)는 정상적인 시스템 도구와 애플리케이션의 사용 행위를 분석해 공격자가 악용할 수 있는 불필요한 행위를 제한하고 공격 표면을 축소한다. 비트디펜더는 PHASR의 지원 범위를 Linux까지 확대해 Linux 환경에서도 사전 예방 중심의 보안을 강화하고 있다. 예방을 우회한 위협에 대해서는 GravityZone EDR이 엔드포인트에서 발생하는 프로세스와 행위 정보를 분석해 의심스러운 활동과 위협을 탐지하고, 보안 팀의 사고 조사 및 대응을 지원한다. 여기에 Network Attack Defense를 통해 네트워크 기반 공격과 익스플로잇 등 엔드포인트로 유입되는 다양한 공격 경로에 대한 방어도 제공한다. 또한 GravityZone XDR은 엔드포인트를 넘어 다양한 보안 데이터를 연계·분석해 조직 전반의 위협을 보다 넓은 관점에서 파악할 수 ...
Related

KT '모두의 AI', 10월 클로즈 베타 돌입⋯12월 전 국민 서비스
6 minutes ago
0
슈퍼패스트 '오프문', 2026 스팀 넥스트 페스트 참가…3종 데모 공개
7 minutes ago
0
데브시스터즈, '쿠키런 그랜드 페스티벌' 프로그램 공개
9 minutes ago
0
SKAI, AI의 다음 승부처는 인프라…'AI풀스택' 강화
13 minutes ago
0
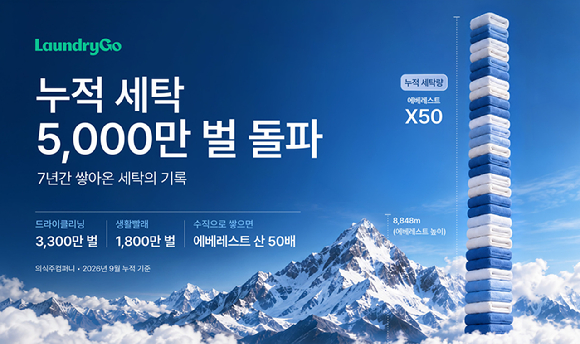
런드리고, 누적 세탁 5000만벌 돌파…출시 7년 만의 성과
17 minutes ago
0
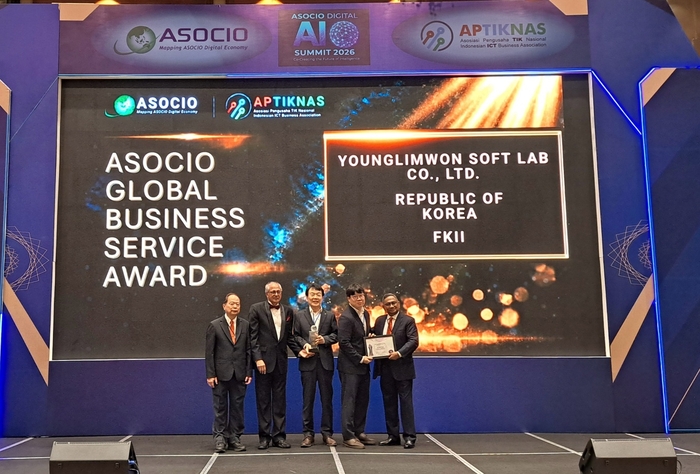
영림원소프트랩, ASOCIO 글로벌 비즈니스 서비스상 수상
20 minutes ago
0
NHN데이터 '소셜비즈', 인스타그램 고객 계정 보호 기능 확대
22 minutes ago
0
코오로이(KORLOY), 디지털 전환(DX)의 핵심 시스템 PLM 1차 고도화 완료
27 minutes ago
0
Popular


프로들도 줄지어 샷 점검… KLPGA 스타 사랑방 된 더헤븐CC 연습장
2 weeks ago
73

iOS 27, iPadOS 27, macOS 27
3 weeks ago
69

손흥민 선제골 발판·골대 불운…LAFC, 7경기 만에 승리
3 weeks ago
65


영림원소프트랩, 나람 통합 ERP 구축…사료 제조·물류·회계 데이터 하나로
2 weeks ago
62



'이 악문' 김영범, 자유형 50m '대회 신기록' 금메달
2 weeks ago
55

 English (US) ·
© Clint IT 2026. All rights are reserved
