 2 hours ago
1
최근 금융권을 겨냥한 연쇄 해킹 사고는 정보시스템의 안전성을 다시 생각하게 한다. 일부 시중은행에서는 대출모집인 전용 서비스 등을 통해 고객정보가 유출됐다. 반면에 국책은행의 경우 유사한 공격을 받고도 피해는 아직 확인되지 않고 있다. 국회 제출 자료에 따르면 한국은행과 3개 국책은행은 2020년부터 2026년 9월까지 약 499만건 해킹 시도를 탐지했고, 그중 올해에는 102만건이 넘지만, 해킹에 따른 침해사고는 보고되지 않았다. 이러한 차이가 어디에서 비롯됐는지 단정하기는 어렵다. 기관별 보안환경과 공격 유형도 다르고 대응체계도 차이가 있기 때문이다. 다만 사고가 발생하지 않은 기관의 대응방식에는 관심을 가질 필요가 있다. 한 시중은행은 올해 5월부터 AI 기반 취약점 탐지와 모의해킹 솔루션을 도입하고, 기존의 정기점검을 상시 점검으로 바꾸며, 핵심 금융시스템은 물론 외부 웹서비스까지 점검 범위를 넓혔다. 전자신문은 이러한 사전 대응과 별도의 인증·접근통제 체계가 고객정보 유출을 방지하는 데 기여했을 가능성을 보도했다. 첨단 보안솔루션 도입과 함께 위험을 미리 찾아 개선하려는 노력이 중요하다. 사이버 위협은 금융권에만 머물지 않는다. 국민이 일상적으로 이용하는 행정·교육·의료·유통 서비스 역시 예외가 아니다. 최근 웹서비스 개발에 널리 활용되는 PHP, Node.js, Spring Framework에서 여러 가지 취약점이 확인됐다. 이들 소프트웨어는 수많은 정보서비스 기반 기술이다. 새롭게 공개되는 취약점에 대한 영향분석과 보안 조치가 늦어진다면 금융거래에서 입은 피해는 국민의 일상생활로 확산될 수 있다. 평소 시스템의 구성과 위험요소 등 취약점을 정확하게 파악하는 일이 대응의 출발점임은 분명하다. 이 대목에서 정보시스템 감리의 역할을 되짚어보아야 한다. '전자정부법'은 행정기관 등 공공부문에서 일정 요건에 해당하는 정보시스템의 감리를 의무화하고, 감리의 개념을 독립된 제3자가 정보시스템의 효율성과 안전성을 확보하기 위해 종합적으로 점검하고 문제점을 개선하도록 하는 활동으로 정의했다. 행정안전부 고시인 '정보시스템 감리기준'에서 구체적으로 정한 감리는 단순히 사업 일정이나 산출물을 확인하는 절차가 아니다. 요구사항부터 설계, 구현, 시험 과정에 이르기까지 시스템의 적정성을 확인하고 잠재적인 위험을 찾아 개선하도록 하는 제도이다. 관련 지침에서도 감리 수행 시 소프트웨어 보안 약점 제거 여부를 진단하도록 하고...
Related
[ET톡] 보험상품 판매 제한 후폭풍
1 hour ago
1
[목멱칼럼]의무공개매수제, 주주 보호·M&A 활력 균형점 찾아야
6 hours ago
3
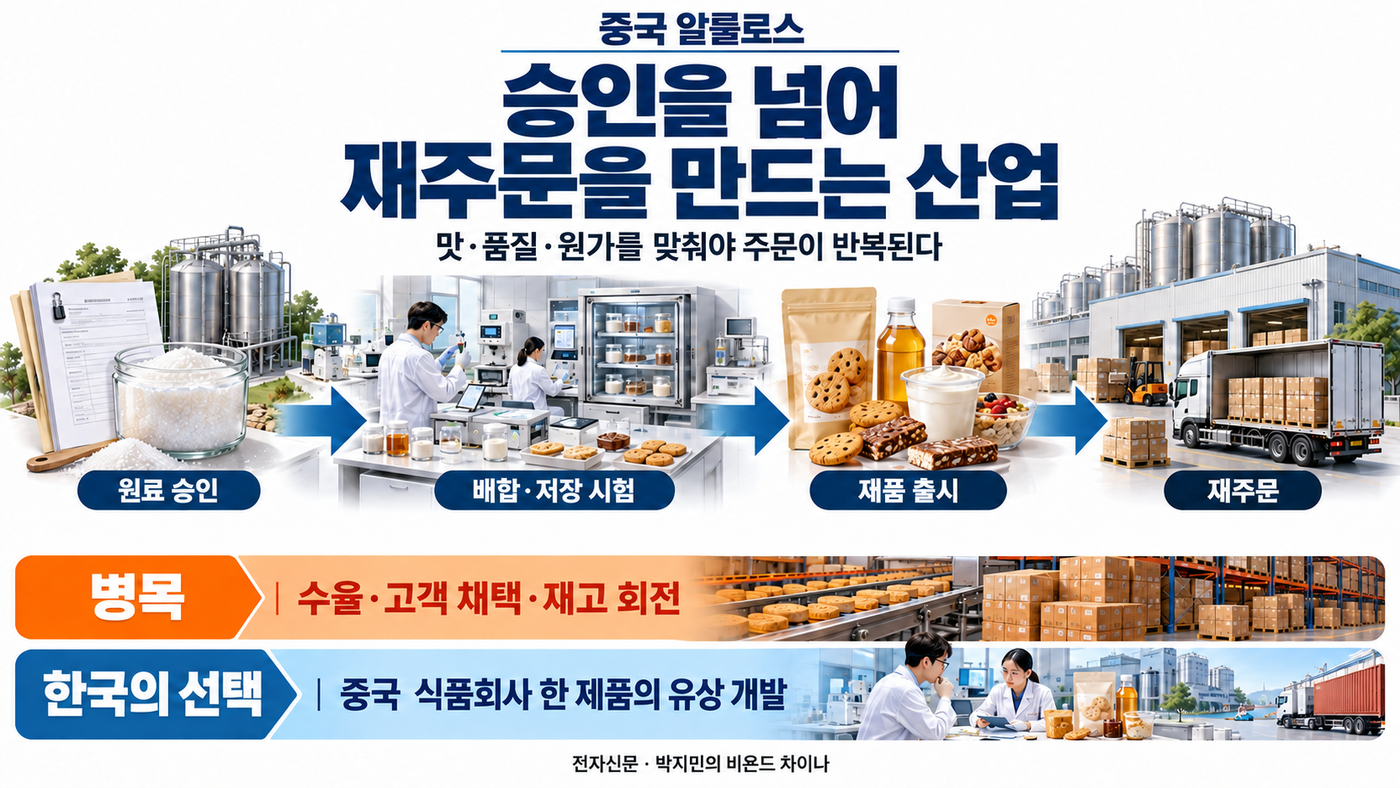
[테크 차이나] 중국 알룰로스, 승인과 주문 사이의 시간
6 hours ago
2
[팔면봉] “바쁘면 안 와도 된다” 했는데, 중수청장 4주 연속 국무회의 참석. 외
11 hours ago
3

[사설] 주택용보다 산업용이 비싸진 전기·가스, ‘소’는 누가 키우나
11 hours ago
3

[사설] 어느 사건, 어떤 대목이 ‘조작’인지 구체적으로 제시하라
11 hours ago
3

[사설] 육사 벌주려다 꼬여 버린 사관학교 통합, 이쯤에서 접는 게 순리
11 hours ago
3

[선우정 칼럼] 대통령도 손이 부끄러웠나 보다
11 hours ago
3
Popular

직장인으로서 부를 쌓는 방법
4 weeks ago
680

울산 마라톤대회서 14명 열탈진 증세로 병원 이송
1 month ago
346
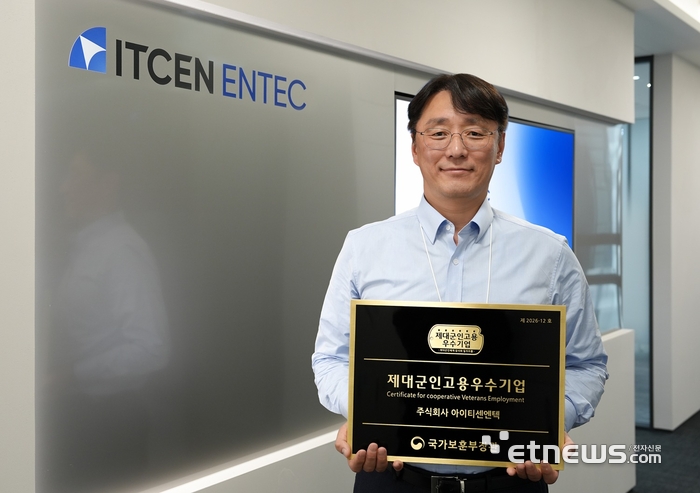
아이티센엔텍, 국가보훈부 '제대군인 고용우수기업' 인증 획득
4 weeks ago
318
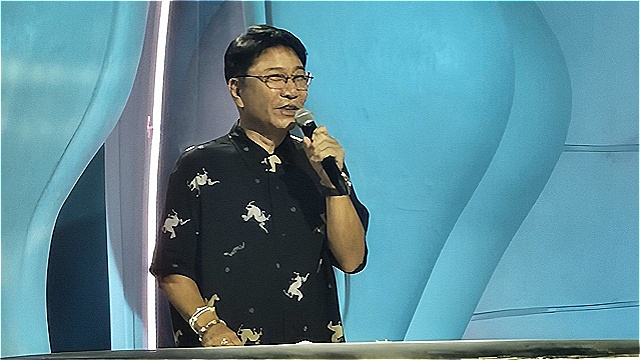
'국내 컴백' 이수만, A2O 직접 발표 "예술과 기술의 조화, 16년 동안 고민했다"
4 weeks ago
312

"X·익명 악플러도 잡힌다"…SM, 美 법원 절차 착수(전문)
4 weeks ago
311
SAP Strengthens the Foundation for the Autonomous Enterprise...
4 weeks ago
310
Rich Hickey: ‘AI’는 도구가 아니다
4 weeks ago
309
AI 코딩 에이전트(Claude Code·Codex·Gemini CLI) 세팅이 실패하는 15가지 패턴과 해...
4 weeks ago
308
DACHSER Migrates HCM to SAP S/4HANA Cloud Using RISE with SA...
3 weeks ago
305
Show GN: 나래 한글(나래팩) – AI 에이전트용 HWP/HWPX 편집·생성 CLI/스킬/템플릿 패키지...
4 weeks ago
305
 English (US) ·
© Clint IT 2026. All rights are reserved
