 2 hours ago
4
Hacker News 의견들 Buttons840: 레드팀 보안 연구자들이 국가 핵심 기반시설 침투를 적극적으로 시험하고 있다면 훨씬 안심될 것 같음. 하지만 시도만으로도 중범죄가 될 수 있으니 아마 제대로 이뤄지지 않을 것 같고, 정작 공격자들은 거리낌 없이 시도함. 이 모든 책임이 AI에 돌아가겠지만, 취약점을 만들어 놓은 것은 AI가 아님. AI는 취약점을 발견하는 도구이며, 이미 국가와 공격자들이 확보할 기술임. 진짜 질문은 사이버 보안에 AI를 허용할지가 아니라, 일반인도 계속 이 도구를 이용할 수 있게 할지임. parable: 몇 년 전 국가 핵심 기반시설 보안을 도왔는데, 발견한 취약점을 제보하는 과정부터 엉망이었고 패치에 수년이 걸린 것도 있었음. 원격 코드 실행(RCE)과 대규모 개인정보 유출 취약점도 포함됐으며, 미국 밖의 연구자 대부분에게는 이런 위험을 감수할 가치가 없음. 내가 이해하기로 미국에서는 CFAA 관련 규정으로 선의의 보안 연구를 기소 없이 수행할 수 있으니, 역량이나 모델이 있다면 활용하면 좋겠음. https://www.justice.gov/archives/opa/pr/department-justice-a.... 내가 사는 나라에는 선의로 행동해도 감옥에 가지 않는다고 보장해 주는 법이 없어 연구를 계속할 유인이 없음. 다른 나라들도 선의의 보안 연구 보호를 도입하지 않으면 뒤처지고 국민을 위험에 빠뜨리게 됨. 자국 기반시설 보안에 기여하고 싶어도 안전을 보장받지 못하는 버그 바운티 연구자가 세계 곳곳에 있을 것임. cpa: 국가 핵심 기반시설 보안 시험은 실제로 진행 중이며, 미국인이라면 납부한 세금으로 운영되고 있음. 주요 국가 대부분에 이런 프로그램이 있음. 규모를 더 키울 필요도 있고 뻔한 취약점을 놓치기도 하겠지만, 적어도 핵심 기반시설 대상 프로그램은 존재함. 1317: 누군가 시스템에 침입했다면 PDF 전체 덤프도 어딘가에 올려줄 수 있지 않을까? smurda: 같은 이메일을 10월 30일인 오늘 몇 시간 전에야 받았음. 특히 결제 정보가 관련됐다면 왜 모든 고객에게 한꺼번에 알리지 않는지? 보안 사고 공지는 이미 10월 1일 블로그에 올라와 있었음. https://support.scribd.com/hc/en-us/articles/53787421531284-.... x______________: 받은 이메일은 링크된 공지를 거의 그대로 반복한 것임. 공지에는 피해자에...
Related

Cisco, 레거시 코드 재작성을 위해 엔지니어에게 AI 토큰 무제한 제공
2 hours ago
3
Show HN: Patrick Stewart 경을 기리며 즐기는 TNG 에피소드 맞히기 게임
3 hours ago
4
Linode 보안 사고
5 hours ago
4
Show HN: 약 1GB의 Qwen 가중치 안에서 작동하는 Nintendo
9 hours ago
4
Patrick Stewart가 Jean-Luc Picard 함장을 통해 가르쳐 준 사람의 됨됨이
9 hours ago
4
좋아하는 웹사이트가 있다면 백업하세요
11 hours ago
4
AT Protocol 사용자들은 이 데이터가 공개된다는 사실을 알고 있을까?
11 hours ago
3
Popular
직장인으로서 부를 쌓는 방법
2 weeks ago
514
Show GN: suta — AI가 생성한 UI문제를 줄이는 스킬
2 weeks ago
427

[아시안게임] 유도 김민종, 남자 100㎏이상급 동메달…2회 연속 메달
4 weeks ago
397
[2026 노벨상] 생리의학상…뇌에 대한 이해 바꿔놓은 이들에게
3 weeks ago
390
Show GN: 5달러 시계에 Claude·Codex 사용량을 띄워봤습니다
3 weeks ago
387
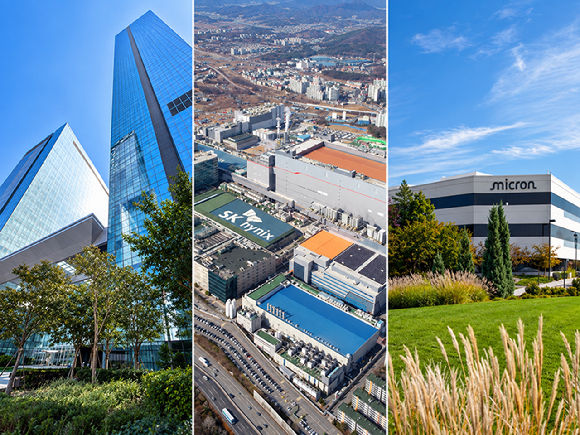
마이크론이 먼저 확인한 메모리 호황…삼성·SK하이닉스는 '비용 변수'
3 weeks ago
385
방탄소년단, 자체예능 '달려라 방탄 2.0'으로 돌아온다
1 month ago
381

박진영, 12월 서울서 사흘간 연말 콘서트 '웨트'
4 weeks ago
380

How DataXStream Accelerates Sales and Customer Engagement wi...
4 weeks ago
377
로민 '다큐먼트 AI 플랫폼', KISA 클라우드 보안인증 획득
4 weeks ago
375
 English (US) ·
© Clint IT 2026. All rights are reserved
