 1 hour ago
2
Hacker News 의견들 이런 지표를 해석할 때 까다로운 점은 GitHub와 Linux 커널이 2024년 중반과 2025년 중반 무렵 자체 CVE 발급 기관(CNA) 이 됐다는 것임. 자동화가 늘고 CVE 등록 장벽도 낮아짐. 다운로드 2만 건이 넘는 내 Obsidian 플러그인도 베타 버전의 잘못된 경로 정규식 때문에 CVE를 받았는데, 2년 전이라면 이런 일은 없었을 것 같음. 2025년 이후에는 CVE 발급 문턱이 훨씬 낮아졌다고 느낌. 1, 2. GitHub는 적어도 2022년부터 CVE 요청을 처리해 왔음. 관련 글. 사이트를 업데이트하면서 발급 제도 변화의 영향도 반영해 보겠음. 심각도 필터가 없어서 증가 추세가 과장된 건 아닌지 의심했는데, 치명적 취약점만 필터링한 결과를 발견함. 전체 CVE가 2020년 대비 약 5배인 데 비해, 치명적 CVE는 약 25배로 증가세가 오히려 더 가파름. 심각도는 그대로 비교할 수 없음. CVSS 문서는 ‘취약한 구성 요소’를 무엇으로 정할지 독자에게 맡기고, 그 선택은 점수에도 기록되지 않음. 따라서 같은 치명적 등급이라도 가상의 부실한 프로그램을 전제로 평가한 라이브러리일 수도 있고, 알려진 완화 조치가 있는 특정 웹사이트를 평가한 결과일 수도 있음. 이 피드백을 바탕으로 사이트에 추가 기능을 넣어 보겠음. DOGE가 사이버보안 기관들을 대폭 축소했는데도 지난 2년간 CVE 발급 건수가 급증했다는 점은 놀라움. 안타깝게도 그동안 처리 대기 건수가 얼마나 쌓였는지는 알 수 없음. 관련 기사. DOGE의 행태는 노골적으로 범죄적이었음. CVE 보고 체계 자체를 없애려 했고, 군과 여러 기관의 개입 때문에 실패했을 뿐임. 그 기관들이 취약점을 찾는 연구도 직접 하는 건가? 아니면 대부분 캐시 가능한 웹사이트를 운영하며 제보된 내용을 게시하는 역할인가? 로그 척도로 보면 해석하기 더 쉬울 것 같음. 옵션은 있지만 클릭해도 그래프가 바뀌지 않고 사이트가 멈춤. 수정하겠음. 원래 쓰던 사이트가 P2PShell 때문에 다운돼서 바이브 코딩으로 만든 개인 사이트가 크게 퍼지다니 아이러니함. 관련 게시물. AI가 만든 코드에서 보안 취약점이 쏟아질 줄 알았는데, 정작 AI가 수십 년간 사람이 작성한 코드의 취약점을 찾아내고 있음. 둘은 동시에 일어날 수 있음. 정보기관들이 특정 인물이나 국가를 대상으로 AI 생성 코드의 출력을 조작해 왔다는 사실까지 드러날지 두고 볼 일임....
Related

분산 SQLite의 12년
30 minutes ago
0
C 밖에서 이식성 있게 errno에 접근하는 괴상하고 엉망인 꼼수
1 hour ago
0
진화하는 위협: Node, Python 등에서 원격 코드 실행을 일으키는 http2shell
1 hour ago
2
이것이 사이버 보안의 새로운 일상인가?
2 hours ago
3
정의되지 않은 동작(UB)이 괜찮다고 생각하는 사람들에게
2 hours ago
4
순수 함수형 프로그래밍은 C 성능에 얼마나 근접할 수 있을까?
2 hours ago
4
해커, 독일 극우 정당 AfD의 데이터 281GB 유출
4 hours ago
4
Show GN: AIDAN - 가입 없이 10문항 무료 연습과 4개 언어 교재
4 hours ago
4
Popular
직장인으로서 부를 쌓는 방법
1 week ago
324

[아시안게임] 유도 김민종, 남자 100㎏이상급 동메달…2회 연속 메달
3 weeks ago
290
[2026 노벨상] 생리의학상…뇌에 대한 이해 바꿔놓은 이들에게
2 weeks ago
279

How DataXStream Accelerates Sales and Customer Engagement wi...
3 weeks ago
279
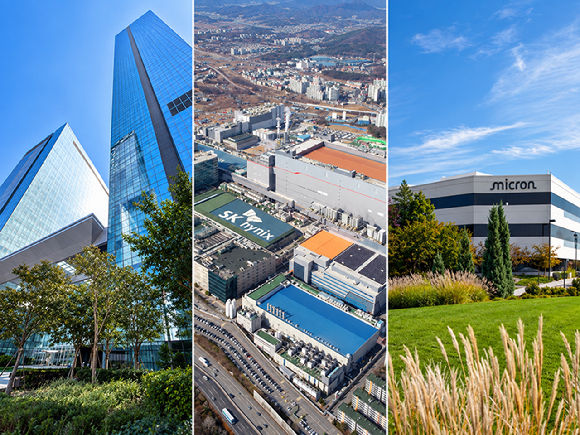
마이크론이 먼저 확인한 메모리 호황…삼성·SK하이닉스는 '비용 변수'
2 weeks ago
277
Show GN: 5달러 시계에 Claude·Codex 사용량을 띄워봤습니다
2 weeks ago
275

박진영, 12월 서울서 사흘간 연말 콘서트 '웨트'
3 weeks ago
275
방탄소년단, 자체예능 '달려라 방탄 2.0'으로 돌아온다
3 weeks ago
274

Accelerate your SAP modernization with Kiro
3 weeks ago
266
로민 '다큐먼트 AI 플랫폼', KISA 클라우드 보안인증 획득
3 weeks ago
265
 English (US) ·
© Clint IT 2026. All rights are reserved
