 4 hours ago
2
Hacker News 의견들 불편을 없앤다는 이유로 제품이 이런 방향으로 가는 일이 놀라울 만큼 잦음. 보안에서는 어느 정도의 불편과 절차가 오히려 유익함. 결국 편의를 위해 통제권을 포기하게 되는 듯함. Artifacts만 봐도 알 수 있음. 계정 관리 시스템이 권한을 제한한 하위 계정을 더 널리 지원해야 함. 기술자라면 특히 고민해 볼 만하고, 요금제 차별화 요소가 될 수도 있음. 기계에 작업을 위임하는 시대에는 ‘전부 허용, 매번 확인, 전부 금지’보다 훨씬 세밀한 제어가 필요함. 기능을 어떻게 나누고 사용자가 관리하게 할지는 시스템마다 달라지는 별도의 설계 과제임. 은행 API라면 ‘하위 사용자는 수도 요금을 월 1회, 최대 200달러까지 납부 가능’처럼 설정하고, 금액이 한도를 넘는 등 이상이 있을 때만 사용자가 개입하도록 할 수 있음. 편의성 관점에서는 반대로 보안이 방해가 되므로, 늘 위협 모델을 고민하지 않는 사람은 보안을 꺼버리게 됨. 핵심은 균형인데, SSH 에이전트를 외부 머신에 자동 전달하는 것은 적절한 균형이 아님. 적어도 개별 서명 요청을 필터링하고 승인할 수 있어야 함. 보안과 편의성의 긴장 관계 때문에 많은 시스템이 안전하지 않음. 불편하면 안전한 도구를 피하거나 보안 기능을 꺼버림. 보안상 끔찍한 curl | bash나 의존성 트리를 따라 내려가며 파일을 받고 스크립트를 실행하는 패키지 관리자가 인기 있는 데도 이유가 있음. 현실에서도 출입이 통제되는 건물에 다른 사람 뒤를 따라 들어갈 수 있는 이유가 같음. 모두를 세워 신분증을 확인하면 번거롭고 업무도 지연됨. 엄격한 보안 환경은 예외를 허용하지 않아 일하기 불편하고 비용도 많이 듦. 미군과 CIA·NSA 시설에서 일한 사람들과 얘기해 보면 보안 절차 준수에 상당한 시간을 쓰는데, 그래도 유출과 도난은 발생함. 불편 자체가 보안에 유익한 것은 아님. 불편은 좌절감을 낳고, 결국 보안의 중요성 자체를 무시할 가능성을 높임. Bitwarden 데스크톱 앱의 내장 SSH 에이전트를 쓰면 SSH 키를 Bitwarden에 저장할 수 있음. 나는 키 사용 요청이 올 때마다 확인하도록 설정해 둠. https://bitwarden.com/help/ssh-agent/ Bitwarden 없이도 SSH 에이전트에 확인을 요구하도록 설정할 수 있음. YubiKey를 GPG SSH 에이전트·스마트카드 인터페이스로 사용한다면, 매 작업마다 키를 직접 터...
Related

Show GN: FCaptcha - 실제 브라우저를 조작하는 AI 에이전트 탐지용 오픈소스 CAPTCHA
52 minutes ago
0
Show HN: Flide, Jev 계열 의사결정 모델을 최대 9.5배 빠르게 실행
1 hour ago
0
같은 H100도 어디서 빌리느냐에 따라 시간당 2.69달러 또는 12.29달러
1 hour ago
0
마젠타색 태양광 패널, 영농형 태양광의 가장 영리한 해법일지도 모른다
1 hour ago
0
Apple, 엔지니어의 하루 AI 예산을 200달러로 제한
2 hours ago
1
malloc은 대체 무슨 일을 할까?
2 hours ago
1
HN에서 쓰신 댓글을 봤습니다
3 hours ago
2
Popular
직장인으로서 부를 쌓는 방법
4 weeks ago
675
Show GN: suta — AI가 생성한 UI문제를 줄이는 스킬
4 weeks ago
587
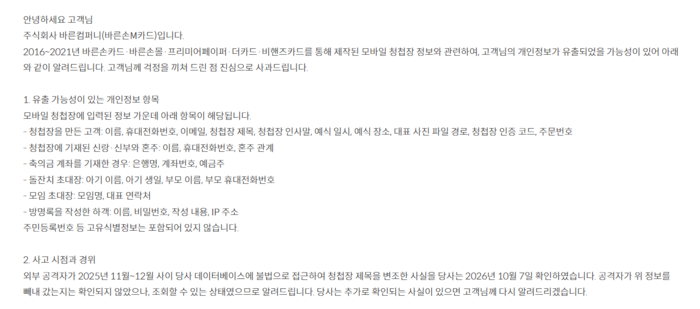
바른손M카드 해킹 뒤늦게 확인…축의금 계좌·아기 정보까지 유출 가능성
1 month ago
352

토트넘 감독, '박치기 퇴장' 벤탄쿠르에 "입맞추며 고맙다 말해"
4 weeks ago
345

'클리말라 결승골' 서울, 제주 2-1 꺾고 자력 우승까지 '승점 7'(종합)
1 month ago
345

프로농구 '우승후보' DB, 디펜딩챔프 KCC 제압…엘런슨 24점
1 month ago
343

울산 마라톤대회서 14명 열탈진 증세로 병원 이송
4 weeks ago
339

'문정빈 5안타' LG, 연장 진땀승…준PO 직행 '실낱 희망'
1 month ago
333
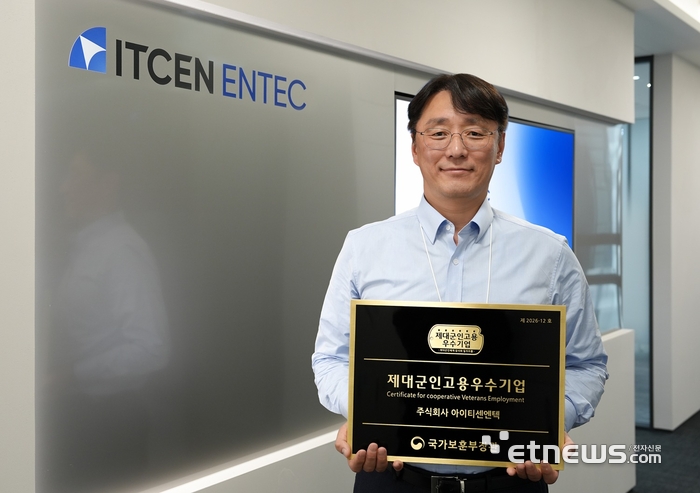
아이티센엔텍, 국가보훈부 '제대군인 고용우수기업' 인증 획득
4 weeks ago
316
SAP Strengthens the Foundation for the Autonomous Enterprise...
3 weeks ago
310
 English (US) ·
© Clint IT 2026. All rights are reserved
