티빙·강남언니·뮤팟 등 업종 가리지 않고 침해·유출 사고 확산전문가 "AI로 공격 문턱 낮아져…기업 보안·전문인력 투자해야" 이미지 확대 티빙 3천954만 계정 왜 털렸나…접속키 관리 부실이 화근 (서울=연합뉴스) 한종찬 기자 = 온라인동영상서비스(OTT) 플랫폼 '티빙'에서 소스 코드가 포함된 기술 자산 361건과 이용자 계정 약 3천954만 개가 유출된 것으로 확인됐다. 과학기술정보통신부는 지난 3일 정부서울청사에서 민관합동조사단의 티빙 침해사고 조사 결과를 이같이 발표했다. 3일 정부서울청사에서 임정규 과기정통부 정보보호네트워크정책관이 조사 결과를 발표하고 있다. 2026.9.3 saba@yna.co.kr (서울=연합뉴스) 한상용 오지은 기자 = 통신·카드·이커머스에서 시작된 개인정보 유출 사태가 올해 들어서는 OTT·의료·결제·미용·콘텐츠 플랫폼 등 일상 전반으로 확산하고 있다. 어떤 온라인 서비스를 이용하든 이름과 연락처, 이메일은 물론 결제·상담 정보까지 노출될 수 있다는 우려가 일상이 됐다. 인터넷상에서는 '더 보호할 정보도 남아있지 않다'는 자조까지 나온다. AI 기술 발달과 맞물려 해커들의 공격 방식이 한층 고도화된 결과라는 분석도 나온다. ◇ 통신·금융 넘어 OTT·미용·콘텐츠까지…업종 안 가리는 정보유출 13일 정보기술(IT)·보안업계에 따르면 지난해 SK텔레콤·KT 등 통신사와 롯데카드, 쿠팡 등에서 대규모 침해·유출 사고가 발생한 데 이어 올해 역시 관련 사고가 끊이지 않고 있다. 특히 올해의 경우 사고 대상이 특정 업종에 한정되지 않는다는 점이 특징이다. 지난해 롯데카드에서는 온라인 결제 서버가 해킹돼 297만명의 개인정보가 유출됐고, 쿠팡에서도 대규모 개인정보 유출 사고가 발생해 3천만 건이 넘는 계정에서 이름·이메일·전화번호·주소 등이 유출됐다. 통신·금융·유통업계에서 대형 사고가 잇따른 데 이어 올해 들어서는 OTT와 의료기관, 전자결제, 각종 온라인 플랫폼으로 사고가 확산한 양상이다. 대표적으로 OTT 티빙에서는 지난 5월 발생한 침해 사고로 약 3천954만개 계정의 개인정보가 유출된 것으로 정부 조사에서 확인됐다. 이름과 생년월일, 휴대 전화번호, 이메일 주소, 연계정보(CI) 등 개인정보 20개 항목(70종)과 함께 소스 코드가 포함된 기술 자산 361건도 외부로 빠져나간 것으로 조사됐다. 최근에는 전자지급결제대행(PG) 업체 토스페이먼츠에서도 특정 가맹점의 결제 연동 인증정...
Related

10주년에도 건재한 NCT 127…"우리의 뜨거운 모습을 전 세계에"
11 hours ago
2
'1박2일'-'런닝맨'-'미우새', 오늘(20일) 결방...
13 hours ago
2
'불꽃야구2', 부산과기대에 10연승 노린다⋯정훈 은퇴 후 첫 사직
16 hours ago
2
'사랑이 온다' 하석진, 한가네 입성⋯안희연 향해 직진
16 hours ago
2
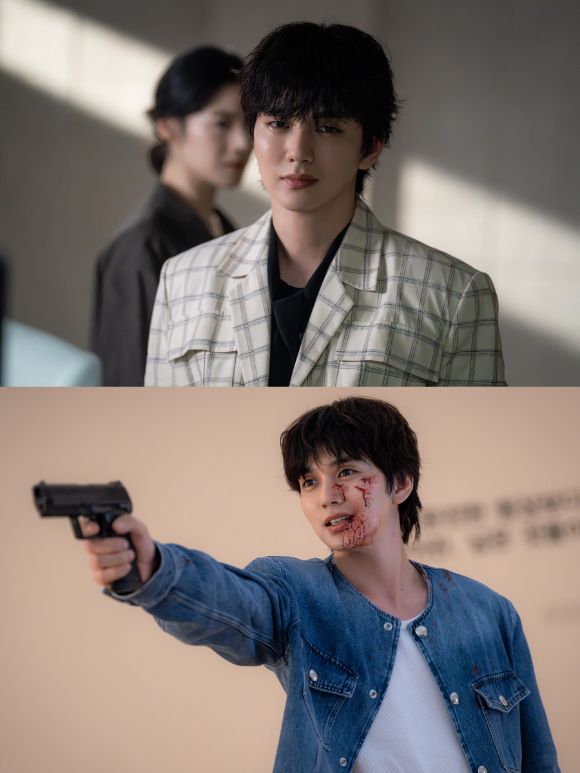
'재벌X형사2' 유승호, 사이코패스 빌런 빛났다 "새로운 경험"
16 hours ago
2

영제이, 병역법 위반 실형 속 장인상⋯"소중한 아이 보여주고 싶었다"
17 hours ago
2

경기도, 'DMZ영화제' 축소운영 비판에…"고비용·저성과" 반박
18 hours ago
2
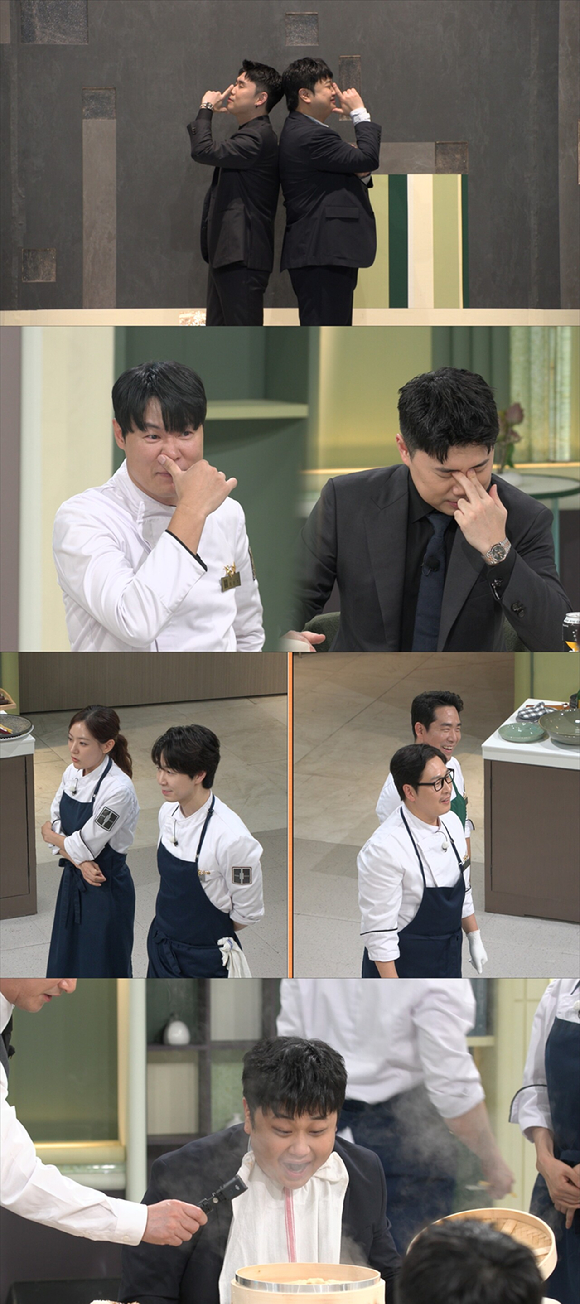
'냉부해', 권성준-윤남노 추석특집 게스트 출격⋯샘킴 "급이 떨어진다"
20 hours ago
3
Popular

[팟캐스트] OAuth, 제대로 이해하고 쓰고 있나요?
3 weeks ago
97
고철
4 weeks ago
95

연상호, 토론토영화제서 고레에다 감독과 대담
3 weeks ago
84
취준생 목소리에 귀기울인 '라이너 라이트'..."자소서 기능 이용자 수 13배 늘...
3 weeks ago
80

‘붉은사막’, 게임스컴 어워드 에픽·최고의 PC 게임 후보작 올라
3 weeks ago
78
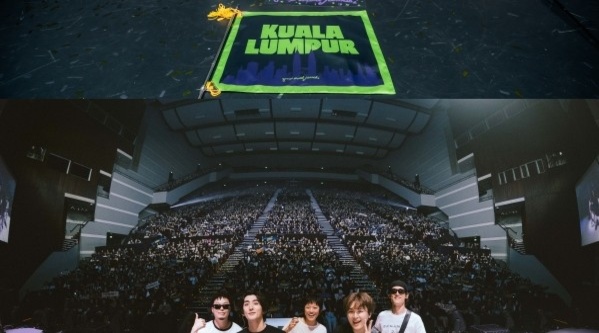
잔나비, 첫 아시아 투어 곳곳서 떼창 물결…"기적같은 일"
3 weeks ago
78
김재윤 통산 220세이브…삼성, 2연패 탈출
4 weeks ago
73
컴투스, 신작 '제우스: 오만의 신' 사전 다운로드 당일 애플 앱스토어 인기 1위
3 weeks ago
71

남궁훈 아이즈 대표, 카카오게임즈 지분 1% 매입…"게임산업 다시 성장할 것"
3 weeks ago
68

 English (US) ·
© Clint IT 2026. All rights are reserved
